
- ubyegon2: Airfryer XL XXL forrólevegős sütő gyakorlati tanácsok, ötletek, receptek
- Sub-ZeRo: Euro Truck Simulator 2 & American Truck Simulator 1 (esetleg 2 majd, ha lesz) :)
- sziku69: Fűzzük össze a szavakat :)
- f(x)=exp(x): A laposföld elmebaj: Vissza a jövőbe!
- Recon666: Házimozi szoba kialakitás 2. és 3. nap
-
102547 - 102401
102547 - 102401 102400 - 102301 102300 - 102201 102200 - 102101 102100 - 102001 102000 - 101901 101900 - 101801 101800 - 101701 101700 - 101601 101600 - 101501 101500 - 101401 101400 - 101301 101300 - 101201 101200 - 101101 101100 - 101001 101000 - 100901 100900 - 100801 100800 - 100701 100700 - 100601 100600 - 100501 100500 - 100401 100400 - 100301 100300 - 100201 100200 - 100101 100100 - 100001 100000 - 98001 98000 - 96001 96000 - 94001 94000 - 92001 92000 - 90001 90000 - 88001 88000 - 86001 86000 - 84001 84000 - 82001 82000 - 80001 80000 - 78001 78000 - 76001 76000 - 74001 74000 - 72001 72000 - 70001 70000 - 68001 68000 - 66001 66000 - 64001 64000 - 62001 62000 - 60001 60000 - 58001 58000 - 56001 56000 - 54001 54000 - 52001 52000 - 50001 50000 - 48001 48000 - 46001 46000 - 44001 44000 - 42001 42000 - 40001 40000 - 38001 38000 - 36001 36000 - 34001 34000 - 32001 32000 - 30001 30000 - 28001 28000 - 26001 26000 - 24001 24000 - 22001 22000 - 20001 20000 - 18001 18000 - 16001 16000 - 14001 14000 - 12001 12000 - 10001 10000 - 8001 8000 - 6001 6000 - 4001 4000 - 2001 2000 - 1
-
Fórumok
PROHARDVER! - hardver fórumok
Notebookok TV & Audió Digitális fényképezés Alaplapok, chipsetek, memóriák Processzorok, tuning Hűtés, házak, tápok, modding Videokártyák Monitorok Adattárolás Multimédia, életmód, 3D nyomtatás Nyomtatók, szkennerek Tabletek, E-bookok PC, mini PC, barebone, szerver Beviteli eszközök Egyéb hardverek PROHARDVER! BlogokMobilarena - mobil fórumok
Okostelefonok Mobiltelefonok Okosórák Autó+mobil Üzlet és Szolgáltatások Mobilalkalmazások Tartozékok, egyebek Mobilarena blogokIT café - infotech fórumok
Infotech Hálózat, szolgáltatók OS, alkalmazások SzoftverfejlesztésGAMEPOD - játék fórumok
PC játékok Konzol játékok MobiljátékokLOGOUT - lépj ki, lépj be!
LOGOUT reakciók Monologoszféra FototrendFÁRADT GŐZ - közösségi tér szinte bármiről
Tudomány, oktatás Sport, életmód, utazás, egészség Kultúra, művészet, média Gazdaság, jog Technika, hobbi, otthon Társadalom, közélet Egyéb Lokál PROHARDVER! interaktív
-
 PROHARDVER!
Frissítve: 2025-12-07 18:07 Téma összefoglaló
PROHARDVER!
Téma összefoglaló
(Utoljára frissítve: 2025.12.07)

Új hozzászólás Aktív témák
-
 kis.zsolt
aktív tag
-
 AiRLAC
veterán
-
 AMDPista
tag
-
AiRLAC
veterán
-
AiRLAC
veterán
-
 Ctrl+Alt~Del
őstag
-
 Essejó
veterán
-
 Protezis
őstag
Igazából ennél sokkal egyszerűbb esetben is előjön a probléma: ha a hyperbackup target egy akármilyen cloud service, vagy olyan gép, ami lassú kapcsolaton érhető el.
Az imént raktam össze egy backblaze S3 backupot, ugyanez a probléma előjött. 1MB/s sebességgel töltött fel, HAProxyn keresztül meg 10MB/s. Szóval ez sokkal több mindenkit érint. Nyilván minél közelebb van a WAN upload a NAS link sebességéhez, annál kevésbé jön elő.
-
AMDPista
tag
-
AiRLAC
veterán
-
AMDPista
tag
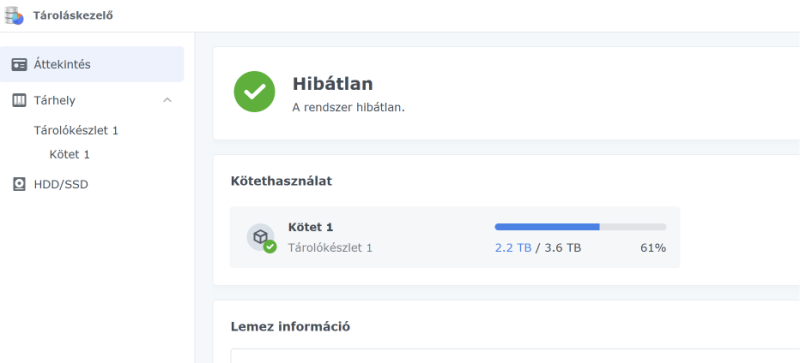
na ez várakozás és újraindítás után is a kb 1,1Tb helyett 2,2 Tb-t mutat

mára feladom
holnap folyt köv
köszi a segítséget mindenkinek
-
 boborján2
őstag
tárhelykezelőben nézd, ne a widgeten , egyébként van ,hogy nekem is rosszul mutatja , ha sokat törlök egyben ,akkor újra kell indítani mert nem jól jelzi a szabad helyet.
-
 Borisz76
nagyúr
-
AMDPista
tag
-
Borisz76
nagyúr
-
AMDPista
tag
HyperBackup-ot használod ?
Ott alapból ....emlékeim szerint....32 db verzió megtartása van.
Azaz készül egy első mentés ( nagy méretű )....aztán ha valami változik, akkor azokat menti már csak ....de ehhez BTRFS fájlrendszer kell.....EXT4 alatt azt hiszem nem működik.
Másik lehetséges ok a Download Station.
Valamit letöltesz vele , megjelenik a "célmappában"....amit a DS-ben beállítottál. Megnézed a filmet , sorozatot és törlöd a célmappából.
De a tárhely mérete nem csökken....mert a DS-ben még benne van az anyag és seed-eled vissza. Ha törlöd a feladatot a DS-ből....akkor törlődik ténylegesen és kapod vissza a tárhelyet.
( Feltéve, hogy ugyanazon a köteten van a DS telepítve és a "cél" mappa megadva ! ) [link]
Hirtelen más ötletem nincs....a home/recycle mappában találtam 669Gb cuccot
gondolom ez a lomtár
ezt törölhetem? -
boborján2
őstag
Az érdekes ,mert nekem pl . enged ugyanarra a kötetre ,(ugyanarra a lemezre) menteni a hyperbackup, annyi hogy figyelmeztet előtte , és nem hogy 32 verziót ,hanem bármennyit meg lehet tartani.
-
AMDPista
tag
-
boborján2
őstag
-
AMDPista
tag
HyperBackup-ot használod ?
Ott alapból ....emlékeim szerint....32 db verzió megtartása van.
Azaz készül egy első mentés ( nagy méretű )....aztán ha valami változik, akkor azokat menti már csak ....de ehhez BTRFS fájlrendszer kell.....EXT4 alatt azt hiszem nem működik.
Másik lehetséges ok a Download Station.
Valamit letöltesz vele , megjelenik a "célmappában"....amit a DS-ben beállítottál. Megnézed a filmet , sorozatot és törlöd a célmappából.
De a tárhely mérete nem csökken....mert a DS-ben még benne van az anyag és seed-eled vissza. Ha törlöd a feladatot a DS-ből....akkor törlődik ténylegesen és kapod vissza a tárhelyet.
( Feltéve, hogy ugyanazon a köteten van a DS telepítve és a "cél" mappa megadva ! ) [link]
Hirtelen más ötletem nincs....HyperBackup-ot nem használom
Download Station-ból minden törölve lett már korábban
Egyszerűen nem tudok rájönni, hogy miért foglal többhelyet? -
 hotkar
senior tag
HyperBackup-ot használod ?
Ott alapból ....emlékeim szerint....32 db verzió megtartása van.
Azaz készül egy első mentés ( nagy méretű )....aztán ha valami változik, akkor azokat menti már csak ....de ehhez BTRFS fájlrendszer kell.....EXT4 alatt azt hiszem nem működik.
Másik lehetséges ok a Download Station.
Valamit letöltesz vele , megjelenik a "célmappában"....amit a DS-ben beállítottál. Megnézed a filmet , sorozatot és törlöd a célmappából.
De a tárhely mérete nem csökken....mert a DS-ben még benne van az anyag és seed-eled vissza. Ha törlöd a feladatot a DS-ből....akkor törlődik ténylegesen és kapod vissza a tárhelyet.
( Feltéve, hogy ugyanazon a köteten van a DS telepítve és a "cél" mappa megadva ! ) [link]
Hirtelen más ötletem nincs....Ne haragudj, de szerintem a 32 verzió megtartás a Synology Drive-ra vonatkozik. A HyperBackup nem is hajlandó ugyanarra a kötetre mentést készíteni (még egyet sem, nemhogy 32-t).
-
Borisz76
nagyúr
HyperBackup-ot használod ?
Ott alapból ....emlékeim szerint....32 db verzió megtartása van.
Azaz készül egy első mentés ( nagy méretű )....aztán ha valami változik, akkor azokat menti már csak ....de ehhez BTRFS fájlrendszer kell.....EXT4 alatt azt hiszem nem működik.
Másik lehetséges ok a Download Station.
Valamit letöltesz vele , megjelenik a "célmappában"....amit a DS-ben beállítottál. Megnézed a filmet , sorozatot és törlöd a célmappából.
De a tárhely mérete nem csökken....mert a DS-ben még benne van az anyag és seed-eled vissza. Ha törlöd a feladatot a DS-ből....akkor törlődik ténylegesen és kapod vissza a tárhelyet.
( Feltéve, hogy ugyanazon a köteten van a DS telepítve és a "cél" mappa megadva ! ) [link]
Hirtelen más ötletem nincs.... -
AMDPista
tag
Szia!
DS215J
2db 4Tb WD RED
1 kötet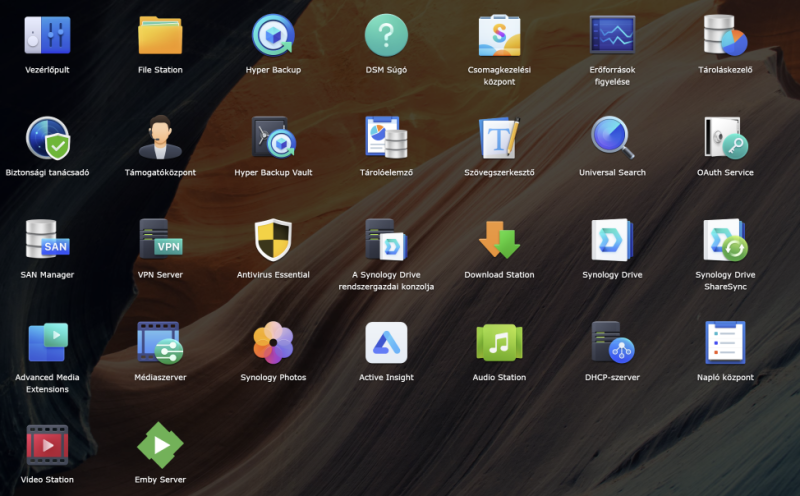
-
Borisz76
nagyúr
Szia !
Mi a NAS tipusa ?
Hány db lemez és mekkorák vannak benne ?
Hány kötet lett létrehozva ?
Milyen APP-ok vannak telepítve ?
( Talán ez lesz a legfontosabb kérdés.....mert vannak olyan mentést végző alkalmazások amik több mentést is megtartanak...) -
AMDPista
tag
Akkor azt nem értem, hogy a kötet felhasznált mérete 3Tb, pedig a File Station-ben a homes mappa 1,42Tb méretű és a video mappa 511Gb méretű.
Miért 3Tb a felhasznált terület? -
boborján2
őstag
Mindenkinek van egy home mappája.
Ha adminnal belépsz ,akkor látod mindenki home mappáját közösítve a homes -ban.Az adminnak is van egy home mappája és ugyanúgy megjelenik a homes-ban is.
Nincs az duplán elmentve , csak úgy tűnik a syno rendszer mappaszerkezete miatt.
-
AMDPista
tag
Sziasztok!
NAS-sal kapcsolatban eléggé kezdő vagyok.
A kétrdésem az lenne, hogy az lehet hogy a "home" és a "homes" mappában ugyanazokat a fájlokat találom?
Úgy látom mintha duplán mentene és így a tárhely is vészesen fogy.
Köszi a választ! -
Magnat
veterán
Egy tipp azoknak, akik VPN-en keresztül használják a NAS-t, főként, ha HyperBackuppal is VPN-en keresztül mentenek.
Két NAS kapcsolódik egy VPS-hez Wireguard VPN-en, azon keresztül van routolva a forgalom. Az A oldal CGNAT mögött van, Starlinkkel. A backup A-ból B irányába alulról súrolta az 1MB/s-et. Ennek többszöröse kéne legyen. Millió dolgot megnéztem már, routerek sebessége, MSS clamping, MTU, cake/fqcodel queueing, de nem jöttem rá a problémára. Az A NAS egyébként 5Gbit-en csatlakozik a hálózathoz.
Úgy egy hónapja szembejött a TCP congestion control témakör. A reverse proxy meg WAF, amit egy Proxmoxon futtatok, a NAS előtt vannak, és mindig lassú volt a Drive, meg a videólejátszás a Photosban. Tettem egy próbát és bekapcsoltam a BBR-t a Proxmoxon és minden jobb lett. Azt viszont nem raktam össze, hogy ez lenne a megoldás a lassú remote HyperBackupra is.
Azon az oldalon, ahol fut a backup, szükséges a kimenő forgalmat szabályozni. A Synology NAS-on viszont NEM lehet bekapcsolni a BBR-t, pedig ugye az lenne a jó. Megoldásként felraktam egy HAProxyt a Proxmoxra, és ahhoz kapcsolódik az A NAS, a proxy meg a B NAS-hoz.
Az 1MB/s sebesség helyett most 10MB/s a sebesség, tehát megtízszereződött! És ez a maximum upload, amit a Starlink tud.
Itt egy post erről áprilisból, mást nem igazán találtam a témakörben DSM kapcsán, de ez jól leírja a lépéseket. Ott pl VM-ben futtatja a HAProxyt magán a NAS-on.
https://community.synology.com/enu/forum/1/post/195960Köszi, pont nem olyan régen futottam bele más miatt ebbe a torlódásvezérlés-dologba, de nem is jutott eszembe, h a Syno kapcsán is érdemes ezen agyalni ...
-
 Zaji
őstag
-
Protezis
őstag
Egy tipp azoknak, akik VPN-en keresztül használják a NAS-t, főként, ha HyperBackuppal is VPN-en keresztül mentenek.
Két NAS kapcsolódik egy VPS-hez Wireguard VPN-en, azon keresztül van routolva a forgalom. Az A oldal CGNAT mögött van, Starlinkkel. A backup A-ból B irányába alulról súrolta az 1MB/s-et. Ennek többszöröse kéne legyen. Millió dolgot megnéztem már, routerek sebessége, MSS clamping, MTU, cake/fqcodel queueing, de nem jöttem rá a problémára. Az A NAS egyébként 5Gbit-en csatlakozik a hálózathoz.
Úgy egy hónapja szembejött a TCP congestion control témakör. A reverse proxy meg WAF, amit egy Proxmoxon futtatok, a NAS előtt vannak, és mindig lassú volt a Drive, meg a videólejátszás a Photosban. Tettem egy próbát és bekapcsoltam a BBR-t a Proxmoxon és minden jobb lett. Azt viszont nem raktam össze, hogy ez lenne a megoldás a lassú remote HyperBackupra is.
Azon az oldalon, ahol fut a backup, szükséges a kimenő forgalmat szabályozni. A Synology NAS-on viszont NEM lehet bekapcsolni a BBR-t, pedig ugye az lenne a jó. Megoldásként felraktam egy HAProxyt a Proxmoxra, és ahhoz kapcsolódik az A NAS, a proxy meg a B NAS-hoz.
Az 1MB/s sebesség helyett most 10MB/s a sebesség, tehát megtízszereződött! És ez a maximum upload, amit a Starlink tud.
Itt egy post erről áprilisból, mást nem igazán találtam a témakörben DSM kapcsán, de ez jól leírja a lépéseket. Ott pl VM-ben futtatja a HAProxyt magán a NAS-on.
https://community.synology.com/enu/forum/1/post/195960 -
Magnat
veterán
Sziasztok,
Windows 10-ben helyi fiók helyett Microsoft fiókkal jelentkeztem be. Azóta nem tudom használni a NAS megosztott mappáit, újra bejelentkezésnél pedig ezt az üzenetet kapom:
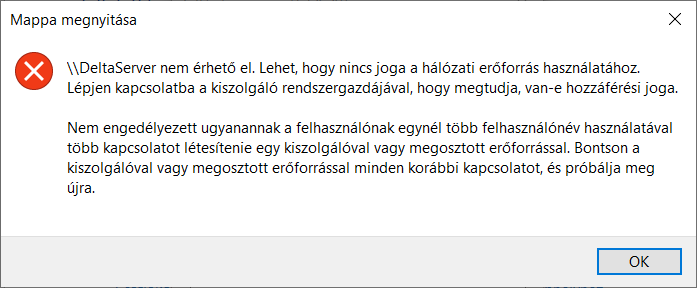 A NAS-ba minden más platformon ben tudok jelentkezni (WEB,mobil, stb.).
Hogyan tudom újra elérni a NAS mappáit a laptopon is?
Válaszokat előre köszönöm.Szia,
ip alapján eléred? Ha nem tudod a nas címét, lépj vissza a lokál fiókkal, prancssorban:
ping deltaserver
Ha így ipv6 címet pinget akkor:
ping -4 deltaserver
Ha megvan az ip cím akkor arra is megpróbálhatod felvenni drive-nak.
-
 PhoenixK
őstag
Sziasztok,
Windows 10-ben helyi fiók helyett Microsoft fiókkal jelentkeztem be. Azóta nem tudom használni a NAS megosztott mappáit, újra bejelentkezésnél pedig ezt az üzenetet kapom:
A NAS-ba minden más platformon ben tudok jelentkezni (WEB,mobil, stb.).
Hogyan tudom újra elérni a NAS mappáit a laptopon is?
Válaszokat előre köszönöm.Ez sajnos csak angolul van elöttem, de: Windows --> Credentials Manager--> Windows Credentials
szerk.: magyarul Hitelesítöadat-kezelö a becsületes neve
Itt töröld ki a NAS-hoz tartozó hozzáféréseket, majd próbáld meg újra elérni intézöböl
Ott felhasználónév+jelszó, és jegyezze is meg...
-
Borisz76
nagyúr
Sziasztok,
Windows 10-ben helyi fiók helyett Microsoft fiókkal jelentkeztem be. Azóta nem tudom használni a NAS megosztott mappáit, újra bejelentkezésnél pedig ezt az üzenetet kapom:
A NAS-ba minden más platformon ben tudok jelentkezni (WEB,mobil, stb.).
Hogyan tudom újra elérni a NAS mappáit a laptopon is?
Válaszokat előre köszönöm.Szia.
Csak tippelgetek ....meg korán is van még de én a hálózati résznél csinálnék egy hálózat alaphelyzetbe állítást.
Ezután - emlékeim szerint - nyílvánossá válik a hálózati beállítás.
Ezt állítsd át privát hálózatra.
Ha a NAS-on lévő megosztott mappa van felcsatolva mint hálózati meghajtó....és így sem éred el, akkor azt érdemes törölni és újból felvenni.
Mivel névvel használod ( \\DeltaSzerver ) esetleg egy próbát megér, hogy IP címmel lépsz be ( Pl.: 192.168.1.15 ) .....bár ehhez az kell , hogy a routerben fixáva legyen az eszköz IP címe.
Ha nincs fixálva, akkor a DHCP kiosztás miatt , időnként változik az eszköz IP címe.
Ha ez a helyzet, akkor a Synology Assistant is megtalálja a hálózaton ....vagy amit még én is használok:
[https://www.advanced-ip-scanner.com/hu/]Mod :
Ami kimaradt és esetleg hibaforrás lehet :
SMB megosztás esetén Vannak a verziók :
- SMBv1
-SMBv2
-SMBv3
Ezekből az SMBv1 már nagyon régi protokoll és tele van "lyukakkal" ezért nem ajánlott a használata....és azt hiszem a Windows-ban alapból tiltva is van.
Ideiglenesen visszakapcsolhatod a WIN-ben.
Aztán ha megvagy és eléred a NAS-t , akkor a DSM felületén ajánlott beállítani ( Fáljszolgáltatások / SMB / Speciális beállítások résznél ) a SMB minimum-ot 2-re , maximumot 3-ra.
Majd a Windowsban megint kikapcsolhatod az SMB1-et. -
Zaji
őstag
Sziasztok,
Windows 10-ben helyi fiók helyett Microsoft fiókkal jelentkeztem be. Azóta nem tudom használni a NAS megosztott mappáit, újra bejelentkezésnél pedig ezt az üzenetet kapom:
A NAS-ba minden más platformon ben tudok jelentkezni (WEB,mobil, stb.).
Hogyan tudom újra elérni a NAS mappáit a laptopon is?
Válaszokat előre köszönöm. -
Magnat
veterán
Megértem, nekem is a másik slotban egy 480-as ssd van, az btrfs ... azon mehet vm

-
 ekkold
őstag
Igen, van nekem is php alapú megosztásom is, de nekem ezen a diszken ext4 van még, ezért azt szoktam általában csinálni, h ha kis fileokat kell sharelni főleg ha amúgy nem is volt a nason akkor feldobom a downloaderbe ami a php alapű megoldás, ha meg nas tartalmat akarok megosztani (itt most egy több 10 részes tanfolyam anyagát küldtem el vkinek) akkor meg a syno gyári filemegosztást...
Régen én is ext4-et használtam, merthogy elvileg kisebb erőforrásigényű a kezelése, meg mégis egy kiforrott linuxos fájlrendszer. Aztán rájöttem, hogy a btrfs-nek sok előnye van, és a DSM virtuális gépe nem működik ext4-en. Nekem meg kellett néha a virtuális gép is.
-
 Sub-ZeRo
nagyúr
Hali!
Dockerrel kapcsolatban lehet felrakni kérdést? Persze nem synology az rendszer, de érdemi topikot nem találok a problémámmal kapcsolatban.
-
 konyi79
addikt
-
 Syl
nagyúr
Vajon a Hyper Backup-ot be lehet úgy állítani, hogy csak akkor fusson le, ha rádugom az USB vinyót?
-
Magnat
veterán
A filemegosztás megoldható úgy is, hogy nem a DSM felületéről osztod meg, hanem a webszerverből. A webmappa alatt van egy alkönyvtár, amibe bemásolom a megosztandót, és errre adok egy https linket. A másolás BTRFS-en nem jár többlet helyfoglalással (ha a kötet azonos), mert ilyenkor csak reflinket gyárt a rendszer. De a webszerver akár softlink alapján si kiszolgáűl fájlokat (ha a jogosultságok jól vannak beállítva). Hang vagy videofájlokat pl. így is szoktam néha megosztani: [link] Ez saját megoldás, php program, (elvileg nem csak multimédia fájlokat tudna). De z is egyszerű megoldás: [link]
Igen, van nekem is php alapú megosztásom is, de nekem ezen a diszken ext4 van még, ezért azt szoktam általában csinálni, h ha kis fileokat kell sharelni főleg ha amúgy nem is volt a nason akkor feldobom a downloaderbe ami a php alapű megoldás, ha meg nas tartalmat akarok megosztani (itt most egy több 10 részes tanfolyam anyagát küldtem el vkinek) akkor meg a syno gyári filemegosztást...
-
Magnat
veterán
valakinek filemegosztási linket kellett küldenem és akkor szembesültem vele, h bizony ugyanazon a porton van a filemegosztás is mint a DSM login
Szabadon változtatható,hogy a filestation milyen poton legyen elérhető, ezzel értelemszerűen megváltozik a fájlmegosztáshoz használt port is.
Így a DSM login portja továbbra is rejtve marad.
Persze ettől fűggetlenül értem a +biztonsági réteget.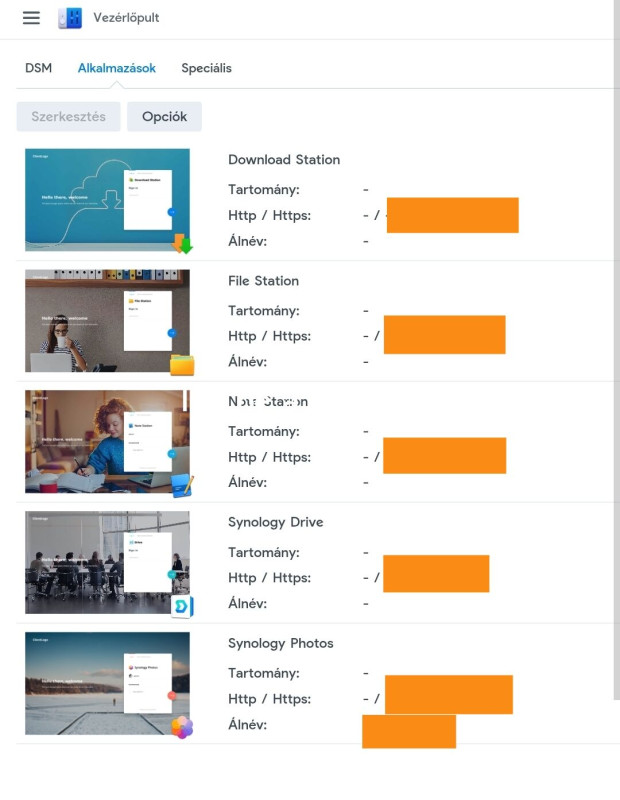
Igen, láttam én is h át lehet tenni csak ahogy mondja Ekkold, az egész dsm api elérhető ott is.
-
Ctrl+Alt~Del
őstag
Sziasztok, van egy DS124-em, amin a Filestation adatai szerint nagyjából 1.5TB adatom van. Ennek ellenére rendszeresen kapom a figyelmeztetést, hogy 80% felett van a tároló foglaltságom, és nem tudok rájönni, mitől van.
4TB-s merevlemez van benne, ami azt jelenti, hogy közel dupla annyi foglaltságot jelez az eszköz, mint ami valójában rajta van. A rendszerrel együtt tokkal-vonóval is legalább 1 TB-tal több szabad hely kéne, hogy legyen rajta.
Mi lehet az oka? -
boborján2
őstag
Ezzel vigyázz mert a filestation portján is ugyanaz a DSM felület dolgozik, ugyanúgy törhető rajta keresztül, mint a DSM felület login oldalán át. Ez gyakorlatilag az összes olyan DSM portra igaz, amelyet a DSM beépített webkiszolgálója kezel.
Konkrétan volt olyan akit a Synology Photos appon kerssztül hekkeltek meg.A webstation is csak akkor engedhető ki a netre ha a PHP már frissítve van... ez más mint a DSM beslő webszervere, ennek ngnix vagy apache szerver lehet (választhatóan) az alapja.
Friss DSM elvileg kiengedhető a netre, de én sosem bíztam meg egyik verzióban sem ennyire, és nem is javaslom senkinek. A közeljövőben egyre több biztonsági rés fog kiderülni, az AI-vel végzett kutatásoknak köszönhetően. Ha valaki távoli elérést akar, az egyetlen biztonságos út a VPN (egyelőre).
Természetesen az ésszerű logika azt diktálja ,hogy ha a dsm törhető , akkor vélhetően más is ,ami syno "találmány" , magyarul a dsm-el szorosan együttműködik.
Ugyanakkor csak arra a reagáltam ,hogy a dsm login port ,nem kell hogy egyenlő legyen a filestation portjával!
Illetve még miindig ellentmondásos infókat olvastam.
A syno befoltozta , de van akit mégis megtörtek a legfrissebb dsm-el is.Az lesz majd amúgy szép, ha AI -val majd egyszer a vpn-t is megtörik. Gyakorlatilag lesz egy drága vas ,aminek a szolgáltatásai 90% -a bukta.
-
ekkold
őstag
valakinek filemegosztási linket kellett küldenem és akkor szembesültem vele, h bizony ugyanazon a porton van a filemegosztás is mint a DSM login
Szabadon változtatható,hogy a filestation milyen poton legyen elérhető, ezzel értelemszerűen megváltozik a fájlmegosztáshoz használt port is.
Így a DSM login portja továbbra is rejtve marad.
Persze ettől fűggetlenül értem a +biztonsági réteget. Ezzel vigyázz mert a filestation portján is ugyanaz a DSM felület dolgozik, ugyanúgy törhető rajta keresztül, mint a DSM felület login oldalán át. Ez gyakorlatilag az összes olyan DSM portra igaz, amelyet a DSM beépített webkiszolgálója kezel.
Konkrétan volt olyan akit a Synology Photos appon kerssztül hekkeltek meg.A webstation is csak akkor engedhető ki a netre ha a PHP már frissítve van... ez más mint a DSM beslő webszervere, ennek ngnix vagy apache szerver lehet (választhatóan) az alapja.
Friss DSM elvileg kiengedhető a netre, de én sosem bíztam meg egyik verzióban sem ennyire, és nem is javaslom senkinek. A közeljövőben egyre több biztonsági rés fog kiderülni, az AI-vel végzett kutatásoknak köszönhetően. Ha valaki távoli elérést akar, az egyetlen biztonságos út a VPN (egyelőre).
-
boborján2
őstag
Ha vkit érdekel, korábban kitaláltam egy módszert arra, h hogy lehet egy extra réteget tenni a DSM elé ha valakinek fontos, h ne csak vpn-en lehessen elérni - nekem amiatt kellett, mert valakinek filemegosztási linket kellett küldenem és akkor szembesültem vele, h bizony ugyanazon a porton van a filemegosztás is mint a DSM login, szóval ha egyiket tiltom port szinten akkor a másikat is... meghát valszeg egy filemegosztás is ugyanúgy sérülékeny felület, mint maga a login ... én a home szerveremet használtam, de igazából a nason is megoldható ha van rajta docker: van egy Nginx Proxy Manager (NPM) nevű konténer de persze ha vki jobban szereti nem webfelületen faragni akkor egy sima Nginx is jó ... szóval a lényeg annyi, h a nas reverse proxyja nem kezel csak ip alapú hozzáférési profilt én meg jelszavasat akartam, így a következő a láncolat:
-a nas reverse proxyjában felvettem egy új aldomain alapú forwardot (a lets encrypetet be lehet úgy állítani, h minden aldomain "zöld" legyen, nem kell mindre külön certet generálni, ennyi a trükk: [link] ), pl proxydsm.magnat.synology.me a 17388-as porton, ezt továbbítom az NPM címére és portjára, pl 192.168.1.100:20080 (ha a nasra tetted akkor az ip a nas ip-je, a port pedig az amit beállítottál a konfigban)
-az NPM-ben pedig a proxydsm.magnat.synology.me domaint forwardolom a nas lan ip-jére és dsm portjára, pl 192.168.1.100:5001
-illetve beállítottam egy access listet is az NPM-ben (gyakorlatilag egy user-pass párost, de lehetne ip szűrést is) és ezt hozzárendeltem ahhoz a proxy hosthoz amit az előbb csináltam és a nasra forwardol.Az eredmény: a nas domainjét és certjét használva egy külön porton elérhető a dsm és a filemegosztás is (proxydsm.magnat.synology.me:17388) úgy, h először egy sima basic auth ablak jelenik meg ahol meg kell adni az NPM-ben beállított logint és utána jutunk el a dsm felülethez, ami így nem támadható
Szerk.: a 17388-at be kell engedni a nasra a routerben ...
valakinek filemegosztási linket kellett küldenem és akkor szembesültem vele, h bizony ugyanazon a porton van a filemegosztás is mint a DSM login
Szabadon változtatható,hogy a filestation milyen poton legyen elérhető, ezzel értelemszerűen megváltozik a fájlmegosztáshoz használt port is.
Így a DSM login portja továbbra is rejtve marad.
Persze ettől fűggetlenül értem a +biztonsági réteget. -
ekkold
őstag
Ha vkit érdekel, korábban kitaláltam egy módszert arra, h hogy lehet egy extra réteget tenni a DSM elé ha valakinek fontos, h ne csak vpn-en lehessen elérni - nekem amiatt kellett, mert valakinek filemegosztási linket kellett küldenem és akkor szembesültem vele, h bizony ugyanazon a porton van a filemegosztás is mint a DSM login, szóval ha egyiket tiltom port szinten akkor a másikat is... meghát valszeg egy filemegosztás is ugyanúgy sérülékeny felület, mint maga a login ... én a home szerveremet használtam, de igazából a nason is megoldható ha van rajta docker: van egy Nginx Proxy Manager (NPM) nevű konténer de persze ha vki jobban szereti nem webfelületen faragni akkor egy sima Nginx is jó ... szóval a lényeg annyi, h a nas reverse proxyja nem kezel csak ip alapú hozzáférési profilt én meg jelszavasat akartam, így a következő a láncolat:
-a nas reverse proxyjában felvettem egy új aldomain alapú forwardot (a lets encrypetet be lehet úgy állítani, h minden aldomain "zöld" legyen, nem kell mindre külön certet generálni, ennyi a trükk: [link] ), pl proxydsm.magnat.synology.me a 17388-as porton, ezt továbbítom az NPM címére és portjára, pl 192.168.1.100:20080 (ha a nasra tetted akkor az ip a nas ip-je, a port pedig az amit beállítottál a konfigban)
-az NPM-ben pedig a proxydsm.magnat.synology.me domaint forwardolom a nas lan ip-jére és dsm portjára, pl 192.168.1.100:5001
-illetve beállítottam egy access listet is az NPM-ben (gyakorlatilag egy user-pass párost, de lehetne ip szűrést is) és ezt hozzárendeltem ahhoz a proxy hosthoz amit az előbb csináltam és a nasra forwardol.Az eredmény: a nas domainjét és certjét használva egy külön porton elérhető a dsm és a filemegosztás is (proxydsm.magnat.synology.me:17388) úgy, h először egy sima basic auth ablak jelenik meg ahol meg kell adni az NPM-ben beállított logint és utána jutunk el a dsm felülethez, ami így nem támadható
Szerk.: a 17388-at be kell engedni a nasra a routerben ...
A filemegosztás megoldható úgy is, hogy nem a DSM felületéről osztod meg, hanem a webszerverből. A webmappa alatt van egy alkönyvtár, amibe bemásolom a megosztandót, és errre adok egy https linket. A másolás BTRFS-en nem jár többlet helyfoglalással (ha a kötet azonos), mert ilyenkor csak reflinket gyárt a rendszer. De a webszerver akár softlink alapján si kiszolgáűl fájlokat (ha a jogosultságok jól vannak beállítva). Hang vagy videofájlokat pl. így is szoktam néha megosztani: [link] Ez saját megoldás, php program, (elvileg nem csak multimédia fájlokat tudna). De z is egyszerű megoldás: [link]
-
Magnat
veterán
Ha vkit érdekel, korábban kitaláltam egy módszert arra, h hogy lehet egy extra réteget tenni a DSM elé ha valakinek fontos, h ne csak vpn-en lehessen elérni - nekem amiatt kellett, mert valakinek filemegosztási linket kellett küldenem és akkor szembesültem vele, h bizony ugyanazon a porton van a filemegosztás is mint a DSM login, szóval ha egyiket tiltom port szinten akkor a másikat is... meghát valszeg egy filemegosztás is ugyanúgy sérülékeny felület, mint maga a login ... én a home szerveremet használtam, de igazából a nason is megoldható ha van rajta docker: van egy Nginx Proxy Manager (NPM) nevű konténer de persze ha vki jobban szereti nem webfelületen faragni akkor egy sima Nginx is jó ... szóval a lényeg annyi, h a nas reverse proxyja nem kezel csak ip alapú hozzáférési profilt én meg jelszavasat akartam, így a következő a láncolat:
-a nas reverse proxyjában felvettem egy új aldomain alapú forwardot (a lets encrypetet be lehet úgy állítani, h minden aldomain "zöld" legyen, nem kell mindre külön certet generálni, ennyi a trükk: [link] ), pl proxydsm.magnat.synology.me a 17388-as porton, ezt továbbítom az NPM címére és portjára, pl 192.168.1.100:20080 (ha a nasra tetted akkor az ip a nas ip-je, a port pedig az amit beállítottál a konfigban)
-az NPM-ben pedig a proxydsm.magnat.synology.me domaint forwardolom a nas lan ip-jére és dsm portjára, pl 192.168.1.100:5001
-illetve beállítottam egy access listet is az NPM-ben (gyakorlatilag egy user-pass párost, de lehetne ip szűrést is) és ezt hozzárendeltem ahhoz a proxy hosthoz amit az előbb csináltam és a nasra forwardol.Az eredmény: a nas domainjét és certjét használva egy külön porton elérhető a dsm és a filemegosztás is (proxydsm.magnat.synology.me:17388) úgy, h először egy sima basic auth ablak jelenik meg ahol meg kell adni az NPM-ben beállított logint és utána jutunk el a dsm felülethez, ami így nem támadható
Szerk.: a 17388-at be kell engedni a nasra a routerben ...
-
 Gardaai
senior tag
Szerintem nézz át minden hálózati beállítást újra. Jól lett-e minden módosítva, beállítva az 1G -> 2.5G "költözésnél".
Mélyebben:
Átállítottad a default gateway-re a 2.5G adaptert? Gondolom az IP fix. Jó tartományba adtál neki címet? Alapból a folyamat ugye:
- LAN1 (beépített) IP címe -> pl. 192.168.1.100 -> 192.168.2.100
- LAN 2.5G IP címe -> 192.168.1.100
Tehát először az eddig működő interface-t átállítod valami más tartományra és utána a LAN 2.5G-t átírod ami a LAN1 volt.
DNS, Gateway marad ami a LAN1-en volt.Akkor van ez a folyamatos ki/bejelentkezés ha folyton más IP-n próbálsz kapcsolódni hozzá. Mivel nincs rajta internet és ahogy visszadugod a LAN1-et azonnal helyrejön, vagy DHCP kiosztáson vagy, vagy pedig nem jó IP tartományokat állítottál be, ha egyáltalán a fenti lépések szerint csináltad.
-
 Sanya
nagyúr
-
AiRLAC
veterán
-
 Attila_Bp
csendes tag
Sziasztok!
Mik a tapasztalatok a 925 Neo+ illetve a 925+ modellekkel kapcsolatban. A neo-t meg szabad venni? -
 biker
nagyúr
én több forrásban azt találtam, hogy azért nem dobja fel, mert akkora volt a cirkusz hogy eltűnt a video station, DS vide, hardveres videó átkódolás, mail station cseréje, stb meg még valami app, hogy emiatt csak kézzel tudnak frissíteni.
De lehet ez sem igaz.mindenesetre a syno szerint is támogatott 7.4 legutolsó update1 csomagja, így felment 10perc alatt
-
 Marc22
csendes tag
Ha mindkét hálózati bedugva akkor megy a frissítés. Olyan mintha a 2,5 részen nem lenne kifele kapcsolat , csak a belső hálózat van. Meg random kidobál a bejelentkezésből.
Holnap megnézem. -
Magnat
veterán
Egyébként kap netet a nas? Valami más app műxik rajta aminek kell élő kapcsolat? Vagy ssh-n ki tudsz pingetni pl google.hu-ra?
Vissza tudod dugni h úgy megy-e? -
 dancsuri
veterán
-
dancsuri
veterán
Sziasztok,
Én egy tegnapi Facebook bejegyzésben olvastam este erről a támadás sorozatról, na mondom remek. Elvileg naprakész a rendszer, talán egy frissítéssel vagyok lemaradva. Ok, fáradt voltam már foglalkozni vele, na mondom leállítom és majd na délután megnézem...
Aztán na reggel találtam ezt a cikket, persze a vége felé írják, hogy bármi basz van, NE állitsd vagy indítsd újra a NAS-t..
Este muszáj lesz rászánni az időt és megnézni szopóroller vagy megúsztamEzt:
-
Borisz76
nagyúr
-
Essejó
veterán
-
Marc22
csendes tag
A synology DS225+ csomagkezelési központja nem töltődik be.
Telepítve az 1 gigabites porton volt, azóta a 2,5gigabites van használva.
Mi lehet a gond? -
Magnat
veterán
-
Magnat
veterán
Az udp hole punch az igazából jó, arra szolgál, h összekapcsolja a két eszközt (jelen esetben a klienst meg a nast) és az adatoknak továbbiakban ne kelljen a Syno szerverein keresztülmenni ... de browseres elérésnél nincs jelentősége mert az tcp-n megy (kivéve pl a browseben futó streamek, azok websocketet nyitnak jellemzően udp-n).Azt tudod csinálni, h vpn mögé teszed vagy vmi más módon elérhetetlenné teszed a DSM elérhetőségét, azzal már a támdások jó részét megelőzted ... persze ha pl a Photos is sérülékeny akkor sajnos azt is védeni kell (mintha vhol azt olvastam volna, h azt is támadták).
-
 Zwodkassy
senior tag
Az qc link kell hozzá és de, ha be van pipálva a nason a QC elérés akkor a Syno szerveréig folyamatosan él a kapcsolat, a másik felét meg a támadó építi fel pont úgy, mint amikor eléri portnyitással a nasodat, csak van egy közbenső elem, a syno szerverei, akik "összehozzák" a két kapcsolatot ... ha működik az udp hole punch aklkor a továbbiakban ki is maradnak belőle, ha nem akkor megy rajtuk keresztül ... amiben kisebb az esélye h onnan törnek az az, h a qc linket meg kell szerezni meg az, ha a Syno szerverei csinálnak valamilyen szűrést az ilyen exploitokra, de technikailag ugyanúgy lehetséges onnan is támadni ... közben AI barátomat is megkérdeztem:
Miért működhet technikailag QC-n keresztül is?
Ha egy zsarolóvírus (mint a C3RB3R / Cerber) a DSM webes felületének egy sebezhetőségét használja ki (például unauthenticated API bug, WebStation/DSM injection) vagy egyszerű brute-force / credential stuffing alapú belépést kísérel meg:Alkalmazásrétegű elérés: A QuickConnect nem egy zárt VPN, hanem egy intelligens fordító/relay szolgáltatás. Ha böngészőből vagy szkripttel elérhető a [QuickConnect_ID].quickconnect.to, a küldött HTTP(S) kérések és exploit payloadok ugyanúgy eljutnak a NAS belső DSM webszerveréig.
Kijátszhatóság: Ha az adott sérülékenység a DSM bejelentkező felületét vagy a nyilvános API végpontjait érinti, a beérkező csomagokat a QuickConnect relé transzparensen továbbítja a belső gépre.
Ez az "udp hole punch" mennyire gond?
Érdemes lehet a router tűzfalában tiltani NAS-tól az internet irányába menő UDP forgalma(ka)t?
Kivétel mondjuk az 53 (NTP) és 123 (NTP) forgalmat. -
Zwodkassy
senior tag
Nekem a saját NAS-hoz másik 3 NAS szinkronizál, plusz 3 számítógép.
Két napja gyorsan átváltottam a direkt elérésről QC-re. De úgy olvasom, ez sem teljesen biztonságos 😢
Akkor most hogyan tovább? -
 huan
őstag
Nálam pl egy honeypot (mézesbödön) technika is be van állítva a tűzfalon: ha bármilyen default porton próbál bejönni valaki (21,22,80,443,5001,5002,5006), akkor azonnal listára kerül az adott ip és egyik porton sem válaszol többé semmire, szóval nálam a scannelés jó eséllyel nem működne, de ettől még a valódi portját sem tartom nyitva ... Kopogtatással ki tudom nyitni ha véletlen olyan helyről kellene elérnem ahol nincs vpn, de ahhoz meg jelszó kell meg ugye tudni a linket a kopogtató weboldalhoz ... Egyébként voltak már qc alapú támadások is korábban mint megtudtam:
Igen, a Synology QuickConnect ID-k tömeges gyűjtése (enumerációja) technikailag lehetséges, és a múltban többször is zajlottak olyan globális támadási hullámok, amelyek kifejezetten a QuickConnecten keresztül érték el a NAS-okat.
1. Hogyan szerezhetők meg az azonosítók tömegesen?
A QuickConnect ID megszerzésére a támadók nem a Synology belső adatbázisait törik fel, hanem nyilvánosan elérhető felületeket és protokoll-sajátosságokat használnak ki:
Szótáralapú és szekvenciális végigpróbálás (Enumeráció): A [https://quickconnect.to/](https://quickconnect.to/)<ID> URL-struktúra és a Synology felhős közvetítő (relay/portal) API-jai alapján azonnal kiderül, hogy egy adott azonosító létezik-e (ha létezik, átirányít a belépési felületre, ha nem, hibát jelez). A támadók egyszerű szótárakból (pl. cégnevek, keresztnevek, admin, backup, office, ds920, nas123) vagy kombinatorikus scriptekkel percenként több ezer azonosító létezését tudják lekérdezni. Központi relay és API rate limit hiányosságai: Bár a Synology alkalmaz IP-alapú korlátozásokat a quickconnect.to felületén, elosztott botnetek (több ezer fertőzött gép/proxy) használatával ezek a limitek könnyen kikerülhetők. Passzív források és Certificate Transparency (CT) naplók: Sok esetben, amikor a QuickConnect relay-ről egyedi DDNS-re (pl. *.synology.me vagy Let's Encrypt tanúsítványra) vált a kapcsolat, az aldomainek bekerülhetnek nyilvános SSL/TLS tanúsítvány-naplókba (crt.sh), ahonnan a scannerek automatikusan kigyűjtik őket.2. Milyen konkrét támadások történtek a múltban?
A támadások elsősorban nem a QuickConnect protokollt törték fel, hanem a megszerzett azonosítókat használták kapuként:
StealthWorker botnet támadási hullámok (2021-től folyamatosan): A Synology hivatalos biztonsági figyelmeztetést (Security Advisory) adott ki, miután a StealthWorker nevű malware botnet tömeges brute-force támadást indított Synology NAS-ok ellen. A botok nemcsak publikus IP-címeken futó 5000/5001-es portokat kerestek, hanem QuickConnect ID-kon keresztül is megpróbáltak bejelentkezni az alapértelmezett admin és gyakori felhasználói fiókokkal.Ransomware terjesztők (pl. DeadBolt, Checkmate): Ezek a zsarolóvírus-kampányok elsősorban nem frissített DSM verziók vagy sebezhető csomagok (pl. régebbi Synology Photos, File Station sérülékenységek) ellen indultak. A támadók automatizált scannerekkel gyűjtötték az elérhető felületeket – köztük a QuickConnect végpontokat is –, hogy eljuttassák az exploit payloadot. Közvetlen QuickConnect sérülékenységek (Pwn2Own / Whitehat kutatások): Több kutatócég (pl. Claroty, Midnight Blue) fedezett fel sebezhetőségeket a Synology felhős infrastruktúrájában (pl. CVE-2022-45188 vagy a VPN relay izolációs problémák), amelyek lehetővé tették volna a relay hálózaton lévő más NAS-ok elérését vagy jogosulatlan távoli kódfuttatást (RCE), amennyiben a QuickConnect aktív volt. Ezeket a Synology még a vadonban történő tömeges kihasználás előtt javította.
Sziasztok!
A fordított proxy-k mennyire vannak kitéve ilyen támadásoknak?
Köszi -
 Varszegig
veterán
Synology NAS Devices Targeted in Ransomware Attacks Exploiting Patched DSM Flaw
Sajnos ez benne van a pakliban, más gyártóknál is.
A lényeg: a jelek szerint nem nagyon szabad kiengedni a NAS-t a netre (úgy értem, hogy ne nyissunk portokat), marad a Quickconnect és a VPN a távoli elérésre.
Btw én azt tapasztaltam, hogy azért a teljes 64K-s porttartományt nem nagyon (vagy legalábbis ritkábban) szkennelik végig, ha valaki mindenképp portot akar nyitni, akkor érdemes minél magasabb értékre tenni (49K felett).Még opció a cloudflare tunnel is.
-
Magnat
veterán
Nálam pl egy honeypot (mézesbödön) technika is be van állítva a tűzfalon: ha bármilyen default porton próbál bejönni valaki (21,22,80,443,5001,5002,5006), akkor azonnal listára kerül az adott ip és egyik porton sem válaszol többé semmire, szóval nálam a scannelés jó eséllyel nem működne, de ettől még a valódi portját sem tartom nyitva ... Kopogtatással ki tudom nyitni ha véletlen olyan helyről kellene elérnem ahol nincs vpn, de ahhoz meg jelszó kell meg ugye tudni a linket a kopogtató weboldalhoz ... Egyébként voltak már qc alapú támadások is korábban mint megtudtam:
Igen, a Synology QuickConnect ID-k tömeges gyűjtése (enumerációja) technikailag lehetséges, és a múltban többször is zajlottak olyan globális támadási hullámok, amelyek kifejezetten a QuickConnecten keresztül érték el a NAS-okat.
1. Hogyan szerezhetők meg az azonosítók tömegesen?
A QuickConnect ID megszerzésére a támadók nem a Synology belső adatbázisait törik fel, hanem nyilvánosan elérhető felületeket és protokoll-sajátosságokat használnak ki:
Szótáralapú és szekvenciális végigpróbálás (Enumeráció): A [https://quickconnect.to/](https://quickconnect.to/)<ID> URL-struktúra és a Synology felhős közvetítő (relay/portal) API-jai alapján azonnal kiderül, hogy egy adott azonosító létezik-e (ha létezik, átirányít a belépési felületre, ha nem, hibát jelez). A támadók egyszerű szótárakból (pl. cégnevek, keresztnevek, admin, backup, office, ds920, nas123) vagy kombinatorikus scriptekkel percenként több ezer azonosító létezését tudják lekérdezni. Központi relay és API rate limit hiányosságai: Bár a Synology alkalmaz IP-alapú korlátozásokat a quickconnect.to felületén, elosztott botnetek (több ezer fertőzött gép/proxy) használatával ezek a limitek könnyen kikerülhetők. Passzív források és Certificate Transparency (CT) naplók: Sok esetben, amikor a QuickConnect relay-ről egyedi DDNS-re (pl. *.synology.me vagy Let's Encrypt tanúsítványra) vált a kapcsolat, az aldomainek bekerülhetnek nyilvános SSL/TLS tanúsítvány-naplókba (crt.sh), ahonnan a scannerek automatikusan kigyűjtik őket.2. Milyen konkrét támadások történtek a múltban?
A támadások elsősorban nem a QuickConnect protokollt törték fel, hanem a megszerzett azonosítókat használták kapuként:
StealthWorker botnet támadási hullámok (2021-től folyamatosan): A Synology hivatalos biztonsági figyelmeztetést (Security Advisory) adott ki, miután a StealthWorker nevű malware botnet tömeges brute-force támadást indított Synology NAS-ok ellen. A botok nemcsak publikus IP-címeken futó 5000/5001-es portokat kerestek, hanem QuickConnect ID-kon keresztül is megpróbáltak bejelentkezni az alapértelmezett admin és gyakori felhasználói fiókokkal.Ransomware terjesztők (pl. DeadBolt, Checkmate): Ezek a zsarolóvírus-kampányok elsősorban nem frissített DSM verziók vagy sebezhető csomagok (pl. régebbi Synology Photos, File Station sérülékenységek) ellen indultak. A támadók automatizált scannerekkel gyűjtötték az elérhető felületeket – köztük a QuickConnect végpontokat is –, hogy eljuttassák az exploit payloadot. Közvetlen QuickConnect sérülékenységek (Pwn2Own / Whitehat kutatások): Több kutatócég (pl. Claroty, Midnight Blue) fedezett fel sebezhetőségeket a Synology felhős infrastruktúrájában (pl. CVE-2022-45188 vagy a VPN relay izolációs problémák), amelyek lehetővé tették volna a relay hálózaton lévő más NAS-ok elérését vagy jogosulatlan távoli kódfuttatást (RCE), amennyiben a QuickConnect aktív volt. Ezeket a Synology még a vadonban történő tömeges kihasználás előtt javította.
-
biker
nagyúr
-
AiRLAC
veterán
-
biker
nagyúr
DS216+II esetén is 7.1.1.-en megállt és azt mondja ez a legfrissebb a konfigurációhoz.
Akkor kézzel sem ajánlott frissíteni? mert a letöltő központban hozná a 7.4-ig minden verziót -
 Egon
nagyúr
Az qc link kell hozzá és de, ha be van pipálva a nason a QC elérés akkor a Syno szerveréig folyamatosan él a kapcsolat, a másik felét meg a támadó építi fel pont úgy, mint amikor eléri portnyitással a nasodat, csak van egy közbenső elem, a syno szerverei, akik "összehozzák" a két kapcsolatot ... ha működik az udp hole punch aklkor a továbbiakban ki is maradnak belőle, ha nem akkor megy rajtuk keresztül ... amiben kisebb az esélye h onnan törnek az az, h a qc linket meg kell szerezni meg az, ha a Syno szerverei csinálnak valamilyen szűrést az ilyen exploitokra, de technikailag ugyanúgy lehetséges onnan is támadni ... közben AI barátomat is megkérdeztem:
Miért működhet technikailag QC-n keresztül is?
Ha egy zsarolóvírus (mint a C3RB3R / Cerber) a DSM webes felületének egy sebezhetőségét használja ki (például unauthenticated API bug, WebStation/DSM injection) vagy egyszerű brute-force / credential stuffing alapú belépést kísérel meg:Alkalmazásrétegű elérés: A QuickConnect nem egy zárt VPN, hanem egy intelligens fordító/relay szolgáltatás. Ha böngészőből vagy szkripttel elérhető a [QuickConnect_ID].quickconnect.to, a küldött HTTP(S) kérések és exploit payloadok ugyanúgy eljutnak a NAS belső DSM webszerveréig.
Kijátszhatóság: Ha az adott sérülékenység a DSM bejelentkező felületét vagy a nyilvános API végpontjait érinti, a beérkező csomagokat a QuickConnect relé transzparensen továbbítja a belső gépre.
A nagy különbség az, hogy széles IP tartományt szkennelve adott esetben rá lehet lelni a nyitott portokra, nulla egyéb infóval is; QC-n keresztül meg - ahogy írod is - kell hozzá a QC ID, anélkül a hajukra kenhetik.
Nagyon nem ugyanaz a kategória. -
Magnat
veterán
Az qc link kell hozzá és de, ha be van pipálva a nason a QC elérés akkor a Syno szerveréig folyamatosan él a kapcsolat, a másik felét meg a támadó építi fel pont úgy, mint amikor eléri portnyitással a nasodat, csak van egy közbenső elem, a syno szerverei, akik "összehozzák" a két kapcsolatot ... ha működik az udp hole punch aklkor a továbbiakban ki is maradnak belőle, ha nem akkor megy rajtuk keresztül ... amiben kisebb az esélye h onnan törnek az az, h a qc linket meg kell szerezni meg az, ha a Syno szerverei csinálnak valamilyen szűrést az ilyen exploitokra, de technikailag ugyanúgy lehetséges onnan is támadni ... közben AI barátomat is megkérdeztem:
Miért működhet technikailag QC-n keresztül is?
Ha egy zsarolóvírus (mint a C3RB3R / Cerber) a DSM webes felületének egy sebezhetőségét használja ki (például unauthenticated API bug, WebStation/DSM injection) vagy egyszerű brute-force / credential stuffing alapú belépést kísérel meg:Alkalmazásrétegű elérés: A QuickConnect nem egy zárt VPN, hanem egy intelligens fordító/relay szolgáltatás. Ha böngészőből vagy szkripttel elérhető a [QuickConnect_ID].quickconnect.to, a küldött HTTP(S) kérések és exploit payloadok ugyanúgy eljutnak a NAS belső DSM webszerveréig.
Kijátszhatóság: Ha az adott sérülékenység a DSM bejelentkező felületét vagy a nyilvános API végpontjait érinti, a beérkező csomagokat a QuickConnect relé transzparensen továbbítja a belső gépre.
Ja, és a legviccesebb része a dolognak az, h ha az upnp engedélyezve van a routeren akkor a qc-nek van egy olyan fícsöre, h ha nincs udp hole punch (mert pl tcp alapú a kommunikáció) akkor szól a nasnak és ő maga kéri meg a routert, h nyissa ki a portot a közvetlen kommunikációhoz ... ha meg ez nem működik, akkor marad a relay-en keresztülni beszélgetés ... de törni ott is lehet.
-
Magnat
veterán
Ke?
Baromira nem ugyanaz a kettő, a QC esetén eleve a NAS kezdeményezi a kapcsolatot a Synology szerverével, nem fordítva...
QC-n keresztül kétféleképpen tudnak bejönni:
- feltörik a Synology globális infráját,
- megszerzik a QC ID-dat és a jelszavadat.
Máshogy nem.
Egy nyitott port folyamatosan nyitva van, QC kapcsolat meg nem állandó. Satöbbi.
QuickConnect - Hogyan működik? | Útmutatók Synology NAS-hoz.Az qc link kell hozzá és de, ha be van pipálva a nason a QC elérés akkor a Syno szerveréig folyamatosan él a kapcsolat, a másik felét meg a támadó építi fel pont úgy, mint amikor eléri portnyitással a nasodat, csak van egy közbenső elem, a syno szerverei, akik "összehozzák" a két kapcsolatot ... ha működik az udp hole punch aklkor a továbbiakban ki is maradnak belőle, ha nem akkor megy rajtuk keresztül ... amiben kisebb az esélye h onnan törnek az az, h a qc linket meg kell szerezni meg az, ha a Syno szerverei csinálnak valamilyen szűrést az ilyen exploitokra, de technikailag ugyanúgy lehetséges onnan is támadni ... közben AI barátomat is megkérdeztem:
Miért működhet technikailag QC-n keresztül is?
Ha egy zsarolóvírus (mint a C3RB3R / Cerber) a DSM webes felületének egy sebezhetőségét használja ki (például unauthenticated API bug, WebStation/DSM injection) vagy egyszerű brute-force / credential stuffing alapú belépést kísérel meg:Alkalmazásrétegű elérés: A QuickConnect nem egy zárt VPN, hanem egy intelligens fordító/relay szolgáltatás. Ha böngészőből vagy szkripttel elérhető a [QuickConnect_ID].quickconnect.to, a küldött HTTP(S) kérések és exploit payloadok ugyanúgy eljutnak a NAS belső DSM webszerveréig.
Kijátszhatóság: Ha az adott sérülékenység a DSM bejelentkező felületét vagy a nyilvános API végpontjait érinti, a beérkező csomagokat a QuickConnect relé transzparensen továbbítja a belső gépre.
-
Egon
nagyúr
Ke?
Baromira nem ugyanaz a kettő, a QC esetén eleve a NAS kezdeményezi a kapcsolatot a Synology szerverével, nem fordítva...
QC-n keresztül kétféleképpen tudnak bejönni:
- feltörik a Synology globális infráját,
- megszerzik a QC ID-dat és a jelszavadat.
Máshogy nem.
Egy nyitott port folyamatosan nyitva van, QC kapcsolat meg nem állandó. Satöbbi.
QuickConnect - Hogyan működik? | Útmutatók Synology NAS-hoz. -
Magnat
veterán
Synology NAS Devices Targeted in Ransomware Attacks Exploiting Patched DSM Flaw
Sajnos ez benne van a pakliban, más gyártóknál is.
A lényeg: a jelek szerint nem nagyon szabad kiengedni a NAS-t a netre (úgy értem, hogy ne nyissunk portokat), marad a Quickconnect és a VPN a távoli elérésre.
Btw én azt tapasztaltam, hogy azért a teljes 64K-s porttartományt nem nagyon (vagy legalábbis ritkábban) szkennelik végig, ha valaki mindenképp portot akar nyitni, akkor érdemes minél magasabb értékre tenni (49K felett).QC-n is támadható, ha port nyitással támadható ...
-
Magnat
veterán
Köszi szépen a segítséget.Megvárom a gyereket,ez nekem már lehet magas,
Mégegyszer köszi..Nmit, addig lehetőség szerint ne kerüljön új adat a nasra mert akkor már nem lesz valid az előző lemez tartalma ...
-
 janisjoplin1
tag
Sajnos nem vagyok biztos benne h hogy csináltam, ezt próbáld ki esetleg, de a másik lemez legyen kéznél addig, ha vmi elqródna, újra tudd klónozni:
Expand via SSH (Command Line)
If DSM does not show an expand option because the partition table still reflects the old drive size, you can fix it using SSH:
1. Enable SSH in DSM under Control Panel > Terminal & SNMP.
2. SSH into your NAS using an admin account and a terminal client (like PuTTY or macOS/Linux terminal).
3. Switch to root and inspect your disks:bash
sudo -i
fdisk -lFind the disk identifier (e.g., /dev/sata1 or /dev/sda / /dev/sdb depending on your model).
4. Check the current partition layout using parted:bash
parted /dev/sata1 P(Replace /dev/sata1 with your actual drive identifier). Identify the partition number that holds the main data/storage pool (usually the last partition).
5. Resize that partition to use 100% of the remaining space:bash
parted /dev/sata1 resizepart [PARTITION_NUMBER] 100%(Example: parted /dev/sata1 resizepart 3 100%)
6. Verify the change:bash
parted /dev/sata1 P7. Return to DSM Storage Manager and check if the storage pool or volume now prompts you to expand or resize to the maximum capacity.
Köszi szépen a segítséget.Megvárom a gyereket,ez nekem már lehet magas,
Mégegyszer köszi.. -
Egon
nagyúr
Synology NAS Devices Targeted in Ransomware Attacks Exploiting Patched DSM Flaw
Sajnos ez benne van a pakliban, más gyártóknál is.
A lényeg: a jelek szerint nem nagyon szabad kiengedni a NAS-t a netre (úgy értem, hogy ne nyissunk portokat), marad a Quickconnect és a VPN a távoli elérésre.
Btw én azt tapasztaltam, hogy azért a teljes 64K-s porttartományt nem nagyon (vagy legalábbis ritkábban) szkennelik végig, ha valaki mindenképp portot akar nyitni, akkor érdemes minél magasabb értékre tenni (49K felett). -
Magnat
veterán
Sajnos csak 5584 gb enged.Ez a max.
Sajnos nem vagyok biztos benne h hogy csináltam, ezt próbáld ki esetleg, de a másik lemez legyen kéznél addig, ha vmi elqródna, újra tudd klónozni:
Expand via SSH (Command Line)
If DSM does not show an expand option because the partition table still reflects the old drive size, you can fix it using SSH:
1. Enable SSH in DSM under Control Panel > Terminal & SNMP.
2. SSH into your NAS using an admin account and a terminal client (like PuTTY or macOS/Linux terminal).
3. Switch to root and inspect your disks:bash
sudo -i
fdisk -lFind the disk identifier (e.g., /dev/sata1 or /dev/sda / /dev/sdb depending on your model).
4. Check the current partition layout using parted:bash
parted /dev/sata1 P(Replace /dev/sata1 with your actual drive identifier). Identify the partition number that holds the main data/storage pool (usually the last partition).
5. Resize that partition to use 100% of the remaining space:bash
parted /dev/sata1 resizepart [PARTITION_NUMBER] 100%(Example: parted /dev/sata1 resizepart 3 100%)
6. Verify the change:bash
parted /dev/sata1 P7. Return to DSM Storage Manager and check if the storage pool or volume now prompts you to expand or resize to the maximum capacity.
-
janisjoplin1
tag
-
Sanya
nagyúr
-
Magnat
veterán
Mikrotiket használok. A TP-Link telesítményét nem tudom, ezért összevetni sem tudom a linkelt mikrotikkel. Viszont weblapomon 3 cikket írtam eddig mikrotikről. Bár az írások már kissé régiek, ahhoz elég hogy, beállíthass egy routert, és megismerd/megszokd a logikáját. Kezdd mondjuk itt: [link]
Milyen sebességű interneted van? Az általad linkelt router, gigabites nethez szerintem kevés.Egyetértek (beleolvastam a mikrotikes bejegyzéseidbe), ha pedig kmondottan a tűtfalakkal kapcsolatos beállítások érdekelnek valakit, akkor a Kernel Pánik csatin van egy jó sorozat: [link]
-
ekkold
őstag
Mikrotiket használok. A TP-Link telesítményét nem tudom, ezért összevetni sem tudom a linkelt mikrotikkel. Viszont weblapomon 3 cikket írtam eddig mikrotikről. Bár az írások már kissé régiek, ahhoz elég hogy, beállíthass egy routert, és megismerd/megszokd a logikáját. Kezdd mondjuk itt: [link]
Milyen sebességű interneted van? Az általad linkelt router, gigabites nethez szerintem kevés. -
Magnat
veterán
Szia...
Köszi a segítségedet.Sikerült a klónozás,minden oké.Hogyan kell kötetet átméretezni ?
Most csak a 6-ot használja a 8 helyett.Szia,
tároláskezelőben nem engedi? Már nem emléxem h kellett-e bűvészkedni hozzá valamit pluszban ...
-
huan
őstag
Sziasztok
A DS720+ ra usb-n csatlakoztatom az icybox ib-3640su3-t, de kellene a ds720+ usb-portja. Most nézem, hogy mindkettőn van esata-port. Ha az usb-helyett ezzel kötöm össze ezeket, akkor minden ugyan úgy fog működni, mint sima usb-n? (még nem próbáltam, gondoltam előtte kérdezek)
Köszi -
 gotz
tag
-
Magnat
veterán
Ahogy a kolléga is mondta, más a kettő, a 25 szabály ilyenekből épül fel pl:
Ha a bejövő forgalom célportja 5001,5000,21,22 és a forrás ip cím nem egyezik az én saját ip címemmel (azaz nem hairpin natolt belülről jövő a kérés) és tcp protokoll és az input interface a wan port akkor tegye bele a PORTSCAN nevú listába 15 napra a forrás ip címet - ez egy szabály, aztán kell egy másik ami azt nézi, h ha a bejövő forgalom ip címe benne van-e a PORTSCAN listában akkor dobja el a csomagot. Persze nem így szövegesen vannak megfogalmazva
A 30 ezres lista pedig pl a PORTSCAN lista amibe az ip címek gyűlnek.
-
 Multibit
nagyúr
-
Multibit
nagyúr
-
Syl
nagyúr
-
hotkar
senior tag
-
Syl
nagyúr
Őszinte leszek, nem tudom mit jelent a "25 ip filter szabály"

Pppoe-t a router intézi, a digis doboz bridge módban van. -
gotz
tag
Én tegnap konfigoltam egy RB4011-et. Az IP szűrési címek kapja a két repoból (feodotracker és blocklist.de) összesen 30 740db (!!!), TCP port scannelés 7napos bannt kap, standard portok tesztelője pedig 2 órát. Minden nap frissítésre kerül az IP lista automatikusan a routeren is. Tarpitet nem alkalmazok, végesek az erőforrások a routeren.
Alap portokon 1 órán belül 38 delikvens lett inaktiválva. Kíváncsi leszek mai log-ra.. -
Magnat
veterán
-
huan
őstag
Sziasztok,
Ha a HyperBackup-al teljes rendszer mentést akarok, akkor csak Synology C2 Storage és Távoli Nas eszköz lehetőség van.
Ha mappák és csomagokat választok, akkor van usb is (utána több verzió).
A második mentési forma megegyezik a teljes rendszer mentéssel, ha mindent kiválasztok mentésre, amit felajánl?
Köszi -
Syl
nagyúr
OpenWrt-t egyébként elég sok routerre lehet tenni, bár nekem amivel korábban dolgom volt mind ott bukott el, h a gigabitet csak a nat chippel tudták hozni, viszont az Openwrt azt nem használja mert a hardveres gyorsítás bizonyos esetekben megkerülheti a Linux normál csomagfeldolgozási útvonalát vagy legalábbis egy részét. Valszeg nem minden eszköznél van így mert chipset függő amennyire tudom meg jó ideje nem is nagyon Openwrt-ztem, szóval simán lehet h már nem probléma ez.
Lakossági vonalon a nem épített eszközök között sztem ezek közül a MIkrotik a legelterjedtebb (de lehet csak én gondolom ), persze macerásabb belőni mint egy átlag soho routert, de azért nem pilótavizsgás ha van némi hálózati ismeret vagy hajlandóság beletanulni Ez a Mikrotik vajon jó lesz nekem a TP-Link AX55 helyett (83 órányi YouTube Tutorial megnézése után
 )?
-
janisjoplin1
tag
-
 SPEA
aktív tag
Sziasztok,
Én egy tegnapi Facebook bejegyzésben olvastam este erről a támadás sorozatról, na mondom remek. Elvileg naprakész a rendszer, talán egy frissítéssel vagyok lemaradva. Ok, fáradt voltam már foglalkozni vele, na mondom leállítom és majd na délután megnézem...
Aztán na reggel találtam ezt a cikket, persze a vége felé írják, hogy bármi basz van, NE állitsd vagy indítsd újra a NAS-t..
Este muszáj lesz rászánni az időt és megnézni szopóroller vagy megúsztam -
Elar
senior tag
Sziasztok
Jelenleg a 218+ Nason 7.1.1 Update9 van
"Kellene" frissitenem? Ha igen melyik verziót tegyem fel?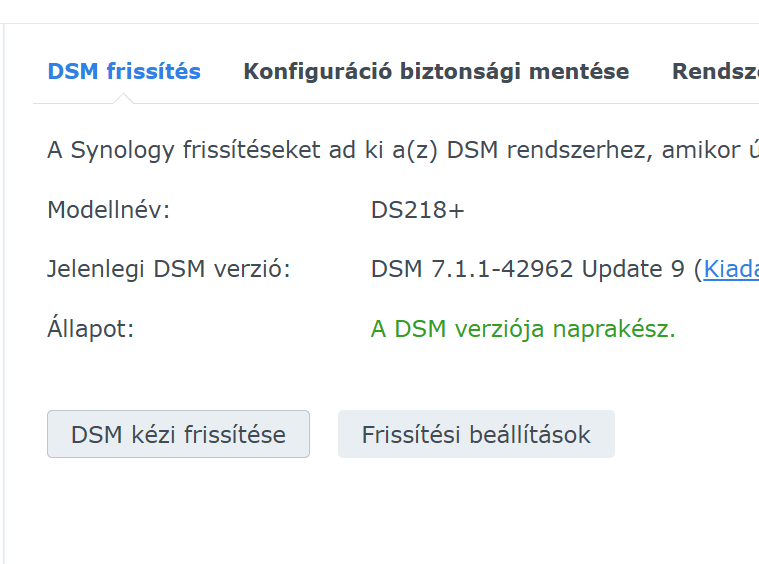
-
konyi79
addikt
Az az automatizmus, hogy beállítom naptárban, hogy 2 hetente szóljon, dugjam rá a külső HDD-t, a Hyper Backup meg megcsinálja éjjel. Másnap meg lehúzom. De nálam nem olyan ütemben változnak az adatok, csak néha bővül (képek).
Ha tutira akarsz menni, hetente is csinálhatod, 2 HDD-vel, egyik ne legyen otthon. -
Multibit
nagyúr
OpenWrt-t egyébként elég sok routerre lehet tenni, bár nekem amivel korábban dolgom volt mind ott bukott el, h a gigabitet csak a nat chippel tudták hozni, viszont az Openwrt azt nem használja mert a hardveres gyorsítás bizonyos esetekben megkerülheti a Linux normál csomagfeldolgozási útvonalát vagy legalábbis egy részét. Valszeg nem minden eszköznél van így mert chipset függő amennyire tudom meg jó ideje nem is nagyon Openwrt-ztem, szóval simán lehet h már nem probléma ez.
Lakossági vonalon a nem épített eszközök között sztem ezek közül a MIkrotik a legelterjedtebb (de lehet csak én gondolom ), persze macerásabb belőni mint egy átlag soho routert, de azért nem pilótavizsgás ha van némi hálózati ismeret vagy hajlandóság beletanulni Több openwrt támogatott SoC van a mai soho routerekben is, pl. Mediatek (Filogic). De ma már léteznek olyan SBC-k, amelyek hw gyorsítás nélkül is tudják a gigabitet openwrt-vel: NanoPI R5C
-
Magnat
veterán
OpenWrt-t egyébként elég sok routerre lehet tenni, bár nekem amivel korábban dolgom volt mind ott bukott el, h a gigabitet csak a nat chippel tudták hozni, viszont az Openwrt azt nem használja mert a hardveres gyorsítás bizonyos esetekben megkerülheti a Linux normál csomagfeldolgozási útvonalát vagy legalábbis egy részét. Valszeg nem minden eszköznél van így mert chipset függő amennyire tudom meg jó ideje nem is nagyon Openwrt-ztem, szóval simán lehet h már nem probléma ez.
Lakossági vonalon a nem épített eszközök között sztem ezek közül a MIkrotik a legelterjedtebb (de lehet csak én gondolom ), persze macerásabb belőni mint egy átlag soho routert, de azért nem pilótavizsgás ha van némi hálózati ismeret vagy hajlandóság beletanulni -
Syl
nagyúr
-
Multibit
nagyúr
-
Syl
nagyúr
Valahogy sejtettem, hogy nem lesz olyan egyszerű, hogy Alzáról megrendelem, holnap 5 perc alatt összekattintgatom oszt jónapot.
-
Multibit
nagyúr
-
Syl
nagyúr
Nálam csak részleges korlátozás van a nem magyar IP-kre, mert weboldal is fut a szerveren. Tehát a magyar IP-re korlátozás nem vonatkozik a 80 és 443-as portokra (hacsak nem kerül feketelistára is az IP, mert akkor azok is tiltódnak). Amíg ez nem volt addig átlagosan 200....300 IP cím volt folyamatosan feketelistán, a sima próbálkozók 2 órás tiltással, a portszkennelők, és a VPN portokat piszkálgatók több napos tiltással. Mióta magyar IP-re szűrök a fentiek kivételével, azóta ill. jelen pillanatban pl. 83db IP cím van feketelistán, a routerben.
A felhasználók zöme nem használ komolyabb tűzfalat, ezért ez az esetek nagy részében elegendő arra, hogy a hacker továbbálljon, hogy könnyebb prédát keressen. A feketelistás megoldások amúgy az automata szkenereket (potenciális áldozatokat kereső automatákat) tök jól kiszűrik.
Egy barátom routerét egyszer annyian betámadták, hogy kb. 28000db IP gyűlt össze a feketelistán, és olyan gyorsan növekedett a lista, hogy brutálisan belassult miatta a router. Egy rövid időre le kellett tiltani a külső szolgáltatásokat miatta, majd kizárólag magyar IP címekre korlátozni. A támadók IP címeit tartományokra bontottuk, és széles tartományonként kapott tiltást, így már könnyebben tudta kezelni a router a helyzetet (tehát a támadás végül sikertelen volt, a hackerek továbbálltak). De a nagy sávszélesség + fix IP + nyitott portok komoly vonzerőt jelentenek a hackereknekMilyen router tudja ezeket az IP-varázslatokat?
-
kis.zsolt
aktív tag
-
 Oldmobil
aktív tag
régi ITX-es pc lomiból épített NAS szolgál erre a célra. Openmediavault fut rajta. Az éles, 0-24-es Syno NAS ébreszti fel mentés előtt WOL packet segítségével, elkészíti rá az rsync mentést, majd az openmediavault-ban beállított plugin figyel és adott idejű inaktivitás után szabályos shutdown-al leáll. A Syno-ban a feladatidőzítővel lehet WOL-t küldeni így: synonet --wake xx:xx:xx:xx:xx:xx eth0;
Utána a feladatidőzítő vár 5 percet hogy biztosan felbootoljon a másik oldal és indítja a mentést.
Két ilyen eszközöm üzemel, egyikre napi, másikra heti mentés készül, kb 3 éve fut fennakadásmentesen. Egyszer volt problémám vele, amikor többtízezer kis fájl került a mentendők közé és olyan sokat maszatolt a Syno az előkészítéssel, hogy még a mentés elkezdése előtt element aludni a backup eszköz. -
Multibit
nagyúr
-
huan
őstag
Az offline-t arra értettem, hogy a mentésig van bekapcsolva.
A napi mentésekhez minden nap le/fel csatlakoztattok hdd-t? -
boborján2
őstag
Ez minden csak nem offline.
A valódi offline: lemásolod amit kell pl. usb lemezre ,lehúzod és beteszed a szekrénybe.
Csak addig kap áramot és kapcsolatot amíg felmegy az adat.
-
ekkold
őstag
Sokféle lehetőség van. A legegyszerűbb az USB-s háttértár ami csak a mentés idejére csatlakozik. De lehet másik PC vagy NAS, ami nem folyamatosan üzemel. Mondjuk egyik sem automatikus megoldás, nem is lehet az . Egy áram alatt levő, hálózatra csatlakoztatott gépet ugyanúgy kinyír egy hálózati túlfeszültség, vagy egy táphiba, akkor is ha éppen alvó módban van - ez nem offline mentés. Az offline mentés az lenne, ha mentés után kikapcsolod, megszünteted a csatlakozásait, és elteszed mondjuk a szekrénybe.
-
huan
őstag
Sziasztok.
Ti hogy oldjátok meg az offline mentést? Arra gondolok, hogy van egy második synology csak backupra lan-on, de mentés után nem mindig "alszik" vissza.
Feléresztitek, mentitek, majd alvóba külditek? Automatikusan hogyan kell ezt?
Köszi előre is! -
ekkold
őstag
Nálam csak részleges korlátozás van a nem magyar IP-kre, mert weboldal is fut a szerveren. Tehát a magyar IP-re korlátozás nem vonatkozik a 80 és 443-as portokra (hacsak nem kerül feketelistára is az IP, mert akkor azok is tiltódnak). Amíg ez nem volt addig átlagosan 200....300 IP cím volt folyamatosan feketelistán, a sima próbálkozók 2 órás tiltással, a portszkennelők, és a VPN portokat piszkálgatók több napos tiltással. Mióta magyar IP-re szűrök a fentiek kivételével, azóta ill. jelen pillanatban pl. 83db IP cím van feketelistán, a routerben.
A felhasználók zöme nem használ komolyabb tűzfalat, ezért ez az esetek nagy részében elegendő arra, hogy a hacker továbbálljon, hogy könnyebb prédát keressen. A feketelistás megoldások amúgy az automata szkenereket (potenciális áldozatokat kereső automatákat) tök jól kiszűrik.
Egy barátom routerét egyszer annyian betámadták, hogy kb. 28000db IP gyűlt össze a feketelistán, és olyan gyorsan növekedett a lista, hogy brutálisan belassult miatta a router. Egy rövid időre le kellett tiltani a külső szolgáltatásokat miatta, majd kizárólag magyar IP címekre korlátozni. A támadók IP címeit tartományokra bontottuk, és széles tartományonként kapott tiltást, így már könnyebben tudta kezelni a router a helyzetet (tehát a támadás végül sikertelen volt, a hackerek továbbálltak). De a nagy sávszélesség + fix IP + nyitott portok komoly vonzerőt jelentenek a hackereknek -
Magnat
veterán
Nemrég cseréltem routert és ott nincs még belőve a geofilter, nason persze igen, de odáig már el sem jut a kérés, mert úgy van beállítva a szabály, h ha nem a saját ip-ről jön vagy knockinggal nem engedélyeztem előtte (van egy webes felületem jelszóval védve ahol eseti jelleggel be tudok engedni forgalmat a dsm portjára ha olyan helyről kellene belépnek ahol nincs vpn) akkor mindenkit bedob egy listába aki a 22,23,21,8291,443,5000,5001,5006, 80 portokon próbálkozik.
-
AiRLAC
veterán
Sziasztok!
Próbáltam keresni itt a fórumban, de nem találtam választ, mielőtt megkérdezem.
Ismerősöm DS-223j-t szeretne venni és azt találta ki, hogy a meglévő 1 TB-os HHD mellé venne egy 1 TB-os SSD-t RAID 1-ben használva. Nem ismerem a Synology-t, de úgy tudom nem enged RAID 1-be HDD+SDD kombót. Így van? Esetleg SHR-be menne?Nem fog menni. De tudja PC-ben klónozni az SSD-re, majd utána (ha bebootolt az SSD-ről és minden működik mint előtte) törölni a HDD-t és létrehozni egy második, új kötetet. Kicsit reszponzívabb lesz az egész.
-
boborján2
őstag
Nálam csak magyarország van engedve a tűzfalban, ha van 3 havonta egy próbálkozás ,akkor lehet sokat mondok.
Nektek honnan jön ennyi? -
 makosrepas
tag
Sziasztok!
Próbáltam keresni itt a fórumban, de nem találtam választ, mielőtt megkérdezem.
Ismerősöm DS-223j-t szeretne venni és azt találta ki, hogy a meglévő 1 TB-os HHD mellé venne egy 1 TB-os SSD-t RAID 1-ben használva. Nem ismerem a Synology-t, de úgy tudom nem enged RAID 1-be HDD+SDD kombót. Így van? Esetleg SHR-be menne? -
AiRLAC
veterán
Nálam is régi rendszer fut (DSM6) méghozzá okkal, de sosem bíztam benne annyira hogy az 5000,5001 portot kinyissam a net felé. Ha most a legfrissebb DSM futna nálam, annak sem engedném ki az admin felületét a netre. Mint ahogy semmilyen egyéb eszköz admin felületét sem. Amikor a mikrotik routerek tömkelegét hekkelték szét, akkor is elég volt ennyi hozzá, hogy nekem nem nullázták le az eszközt.
Persze vannak trükkök, hogyan kell megvédeni egy nyitott portot, de ahhoz komolyabb tűzfal, és haladó szintű felhasználó kell, hogy megfelelően be is legyen állítva.
De még akkor is tudni kell, hogy nem létezik 100%-os védelem
Majdnem a kezdetektől használok Wireguard VPN-t, erre elvileg és jelenleg nincs ismert hátsó ajtó. Ez eddig bevált. Van mellette tartalékban L2TP VPN is, extra port védelemmel, biztos ami biztos alapon, hogy ne zárjam ki magam, ha a wireguarddal mégis lenne valami gond.Ne vedd kioktatásnak, és sajnálom, hogy megszivatott egy ilyen virus - ez kemény tanulópénz. Tanul belőle mindenki, és Te is. Amikor olvastam a hozzászólásodat, én pl. szóltam ismerősöknek, akik DSM-et használnak, hogy akinél netán nyitva a DSM port a net felé, azok zárják be gyorsan. Synology szolgáltatásokat meg nem igazán használ egyikünk sem.
A AI használata nagyon terjed, és nem csak a támadások kivédéséhez tud ötleteket adni, hanem a hekkeléshez is (a szabályokat mindig ki tudják játszani a hekkerek, vagy akár saját AI-t használnak), ezért újabb és újabb ilyen dolgokra lehet, és kell számítani.
szerk: Még egy apróság a NAS értéke, és az ingerküszöb témában: teljesen igazad van, és ez pl. az én szemszögemből ez egy további érv a xpenology mellett. Igaz, ha megkhekkelik a rendszeremet, akkor csak magamat okolhatom, viszont olcsó volt, és ennyit is várok tőle, a megtakarítás meg fedezi a biztonsági mentés költségét...
"Nálam is régi rendszer fut (DSM6) méghozzá okkal, de sosem bíztam benne annyira hogy az 5000,5001 portot kinyissam a net felé. "
És itt a lényeg, 2026-ban a wireguard/tailscale stb. korában. -
Magnat
veterán
Némelyik routerben (pl. mikrotik) simán megoldható, hogy a portokat szkennelő ip pillanatok alatt feketelistára kerül. Nálam emellett, pl. ha egyetlen csomag jön a telnet, vagy pl. az ftp default portjára, akkor az az IP már megy is feketelistára (számára bezáródnak a portok). Most majd kibővítem ezt az 5000 , 5001-es porttal, úgyis ezeket nézik meg először, mert 65535 portot lehetetlen végigszkennelni. Így más portot már nem is tudnak megnézni. a magyar IP-k szűrése is segít, csak éppen nem a NAS-ra kell ezt bízni, hanem még előtte a router tűzfalára.
Én meg még egy tarpitot is adok neki ha a 22,23,21,8291,443,5000,5001 portokon próbálkozik, hadd lassuljon neki a kapcsolat
Egyébként tegnap eléggé felpörgött a dolog, logolom is a portscannnereket, nov 1-re 64 ip van szemben a megelőző napok 10-15 címével... -
Magnat
veterán
Nálam is régi rendszer fut (DSM6) méghozzá okkal, de sosem bíztam benne annyira hogy az 5000,5001 portot kinyissam a net felé. Ha most a legfrissebb DSM futna nálam, annak sem engedném ki az admin felületét a netre. Mint ahogy semmilyen egyéb eszköz admin felületét sem. Amikor a mikrotik routerek tömkelegét hekkelték szét, akkor is elég volt ennyi hozzá, hogy nekem nem nullázták le az eszközt.
Persze vannak trükkök, hogyan kell megvédeni egy nyitott portot, de ahhoz komolyabb tűzfal, és haladó szintű felhasználó kell, hogy megfelelően be is legyen állítva.
De még akkor is tudni kell, hogy nem létezik 100%-os védelem
Majdnem a kezdetektől használok Wireguard VPN-t, erre elvileg és jelenleg nincs ismert hátsó ajtó. Ez eddig bevált. Van mellette tartalékban L2TP VPN is, extra port védelemmel, biztos ami biztos alapon, hogy ne zárjam ki magam, ha a wireguarddal mégis lenne valami gond.Ne vedd kioktatásnak, és sajnálom, hogy megszivatott egy ilyen virus - ez kemény tanulópénz. Tanul belőle mindenki, és Te is. Amikor olvastam a hozzászólásodat, én pl. szóltam ismerősöknek, akik DSM-et használnak, hogy akinél netán nyitva a DSM port a net felé, azok zárják be gyorsan. Synology szolgáltatásokat meg nem igazán használ egyikünk sem.
A AI használata nagyon terjed, és nem csak a támadások kivédéséhez tud ötleteket adni, hanem a hekkeléshez is (a szabályokat mindig ki tudják játszani a hekkerek, vagy akár saját AI-t használnak), ezért újabb és újabb ilyen dolgokra lehet, és kell számítani.
szerk: Még egy apróság a NAS értéke, és az ingerküszöb témában: teljesen igazad van, és ez pl. az én szemszögemből ez egy további érv a xpenology mellett. Igaz, ha megkhekkelik a rendszeremet, akkor csak magamat okolhatom, viszont olcsó volt, és ennyit is várok tőle, a megtakarítás meg fedezi a biztonsági mentés költségét...
Én nem igazán tartom érvnek egy rendszer ellopása mellett azt, hogy nem éri meg az árát, akkor mást kell használni ... a többiben egyet értünk.
-
ekkold
őstag
A "minden port nem szokványos volt" , ez tudod mit jelent? Kb azt hogy +percek a port scannernek.
De egyébként jogos a felháborodás, mert nem csak a vasat vetted meg ,hanem a szofrvert is, a frissítésekkel együtt. Ha a dsm login ablakát alap porton kiteszed a netre ,ilyen akkor sem történhetne, mert meg kellene ,hogy védje az adataid és saját magát is.
Némelyik routerben (pl. mikrotik) simán megoldható, hogy a portokat szkennelő ip pillanatok alatt feketelistára kerül. Nálam emellett, pl. ha egyetlen csomag jön a telnet, vagy pl. az ftp default portjára, akkor az az IP már megy is feketelistára (számára bezáródnak a portok). Most majd kibővítem ezt az 5000 , 5001-es porttal, úgyis ezeket nézik meg először, mert 65535 portot lehetetlen végigszkennelni. Így más portot már nem is tudnak megnézni. a magyar IP-k szűrése is segít, csak éppen nem a NAS-ra kell ezt bízni, hanem még előtte a router tűzfalára.
-
ekkold
őstag
Sajna ez benne van a pakliban, jó lenne azt hinni, hogy mondjunk a telefon biztonságos, de simán jöhet ott is egy progi, és kuka az egész.
Nas-nak pont az lenne a lényege, hogy több eszközről és "mindenhonnan" elérem. Kezdünk visszamenni a középkorba, hogy majd a várfal mögött nézegethetemMobiltelefonra is van pl. Wireguard VPN. Teljesen olyan lehet a működése mintha az otthoni hálózatodban lennél.
-
boborján2
őstag
Azért várnak sokan a frissítéssel, köztük én is tettem, mert voltak olyan docker megoldásaim, amik problémásak lettek volna az új dsm-el. A másik ami működik éveken keresztül megbízhatóan azt én nem szoktam baszogatni, mert a biztos mindig jobb mint a bizonytalan... Nyilván én is szeretem az újdonságokat, és nem xp-t használok, de sajnos vannak olyan programok amik az új rendszerrel ütköznek... De ahogy olvasom sajnos más is megszívta... Nyilván én is hibás vagyok, vagy csak én vagyok a hibás, de úgy halkan megjegyezném, most mindenki a legfrissebbet használja, naprakész, így vpn, meg úgy tűzfal. De mi a garancia, hogy 1 év múlva ne kapjon az összes felhasználó ilyen zsarolóvírust..? Mert nálam minden védelem be volt aktiválva, minden port nem szokványos volt, nem átjáróház volt a nasom, tehát nem tőlem mentek be, hanem a synology oldaláról találtak meg engem is, és még jó pár embert. Ez óriási blama, bárki bármit mond, és én óriásit csalódtam a cégben, hogy ilyen előfordulhat.. Azért nem baszom ki az ablakon a nast mert értékben meghaladja az ingerküszöbömet, de ezek után kb csak torrentre fogom használni ezt a fost ezt a szart mert kb annyit is ér... És itt mindenki gondolkozzon el azon, hogy mi a garancia arra, hogy később ne kapjon ilyen dolgot. Persze biztonsági mentést csináljunk.. 200 ezrekért majd mindig állítsam vissza a rendszert mert képtelenek megoldani a biztonságot a kétlépcsős szarjukal együtt...? Hagyjuk már. Olyat írnék legszívesebben, hogy kibaszatnám magam a prohardverről, de türtöztetem magam.
A "minden port nem szokványos volt" , ez tudod mit jelent? Kb azt hogy +percek a port scannernek.
De egyébként jogos a felháborodás, mert nem csak a vasat vetted meg ,hanem a szofrvert is, a frissítésekkel együtt. Ha a dsm login ablakát alap porton kiteszed a netre ,ilyen akkor sem történhetne, mert meg kellene ,hogy védje az adataid és saját magát is.
-
 Bence_
tag
Sajna ez benne van a pakliban, jó lenne azt hinni, hogy mondjunk a telefon biztonságos, de simán jöhet ott is egy progi, és kuka az egész.
Nas-nak pont az lenne a lényege, hogy több eszközről és "mindenhonnan" elérem. Kezdünk visszamenni a középkorba, hogy majd a várfal mögött nézegethetem -
ekkold
őstag
Azért várnak sokan a frissítéssel, köztük én is tettem, mert voltak olyan docker megoldásaim, amik problémásak lettek volna az új dsm-el. A másik ami működik éveken keresztül megbízhatóan azt én nem szoktam baszogatni, mert a biztos mindig jobb mint a bizonytalan... Nyilván én is szeretem az újdonságokat, és nem xp-t használok, de sajnos vannak olyan programok amik az új rendszerrel ütköznek... De ahogy olvasom sajnos más is megszívta... Nyilván én is hibás vagyok, vagy csak én vagyok a hibás, de úgy halkan megjegyezném, most mindenki a legfrissebbet használja, naprakész, így vpn, meg úgy tűzfal. De mi a garancia, hogy 1 év múlva ne kapjon az összes felhasználó ilyen zsarolóvírust..? Mert nálam minden védelem be volt aktiválva, minden port nem szokványos volt, nem átjáróház volt a nasom, tehát nem tőlem mentek be, hanem a synology oldaláról találtak meg engem is, és még jó pár embert. Ez óriási blama, bárki bármit mond, és én óriásit csalódtam a cégben, hogy ilyen előfordulhat.. Azért nem baszom ki az ablakon a nast mert értékben meghaladja az ingerküszöbömet, de ezek után kb csak torrentre fogom használni ezt a fost ezt a szart mert kb annyit is ér... És itt mindenki gondolkozzon el azon, hogy mi a garancia arra, hogy később ne kapjon ilyen dolgot. Persze biztonsági mentést csináljunk.. 200 ezrekért majd mindig állítsam vissza a rendszert mert képtelenek megoldani a biztonságot a kétlépcsős szarjukal együtt...? Hagyjuk már. Olyat írnék legszívesebben, hogy kibaszatnám magam a prohardverről, de türtöztetem magam.
Nálam is régi rendszer fut (DSM6) méghozzá okkal, de sosem bíztam benne annyira hogy az 5000,5001 portot kinyissam a net felé. Ha most a legfrissebb DSM futna nálam, annak sem engedném ki az admin felületét a netre. Mint ahogy semmilyen egyéb eszköz admin felületét sem. Amikor a mikrotik routerek tömkelegét hekkelték szét, akkor is elég volt ennyi hozzá, hogy nekem nem nullázták le az eszközt.
Persze vannak trükkök, hogyan kell megvédeni egy nyitott portot, de ahhoz komolyabb tűzfal, és haladó szintű felhasználó kell, hogy megfelelően be is legyen állítva.
De még akkor is tudni kell, hogy nem létezik 100%-os védelem
Majdnem a kezdetektől használok Wireguard VPN-t, erre elvileg és jelenleg nincs ismert hátsó ajtó. Ez eddig bevált. Van mellette tartalékban L2TP VPN is, extra port védelemmel, biztos ami biztos alapon, hogy ne zárjam ki magam, ha a wireguarddal mégis lenne valami gond.Ne vedd kioktatásnak, és sajnálom, hogy megszivatott egy ilyen virus - ez kemény tanulópénz. Tanul belőle mindenki, és Te is. Amikor olvastam a hozzászólásodat, én pl. szóltam ismerősöknek, akik DSM-et használnak, hogy akinél netán nyitva a DSM port a net felé, azok zárják be gyorsan. Synology szolgáltatásokat meg nem igazán használ egyikünk sem.
A AI használata nagyon terjed, és nem csak a támadások kivédéséhez tud ötleteket adni, hanem a hekkeléshez is (a szabályokat mindig ki tudják játszani a hekkerek, vagy akár saját AI-t használnak), ezért újabb és újabb ilyen dolgokra lehet, és kell számítani.
szerk: Még egy apróság a NAS értéke, és az ingerküszöb témában: teljesen igazad van, és ez pl. az én szemszögemből ez egy további érv a xpenology mellett. Igaz, ha megkhekkelik a rendszeremet, akkor csak magamat okolhatom, viszont olcsó volt, és ennyit is várok tőle, a megtakarítás meg fedezi a biztonsági mentés költségét...
-
 WaterWave
veterán
Azért várnak sokan a frissítéssel, köztük én is tettem, mert voltak olyan docker megoldásaim, amik problémásak lettek volna az új dsm-el. A másik ami működik éveken keresztül megbízhatóan azt én nem szoktam baszogatni, mert a biztos mindig jobb mint a bizonytalan... Nyilván én is szeretem az újdonságokat, és nem xp-t használok, de sajnos vannak olyan programok amik az új rendszerrel ütköznek... De ahogy olvasom sajnos más is megszívta... Nyilván én is hibás vagyok, vagy csak én vagyok a hibás, de úgy halkan megjegyezném, most mindenki a legfrissebbet használja, naprakész, így vpn, meg úgy tűzfal. De mi a garancia, hogy 1 év múlva ne kapjon az összes felhasználó ilyen zsarolóvírust..? Mert nálam minden védelem be volt aktiválva, minden port nem szokványos volt, nem átjáróház volt a nasom, tehát nem tőlem mentek be, hanem a synology oldaláról találtak meg engem is, és még jó pár embert. Ez óriási blama, bárki bármit mond, és én óriásit csalódtam a cégben, hogy ilyen előfordulhat.. Azért nem baszom ki az ablakon a nast mert értékben meghaladja az ingerküszöbömet, de ezek után kb csak torrentre fogom használni ezt a fost ezt a szart mert kb annyit is ér... És itt mindenki gondolkozzon el azon, hogy mi a garancia arra, hogy később ne kapjon ilyen dolgot. Persze biztonsági mentést csináljunk.. 200 ezrekért majd mindig állítsam vissza a rendszert mert képtelenek megoldani a biztonságot a kétlépcsős szarjukal együtt...? Hagyjuk már. Olyat írnék legszívesebben, hogy kibaszatnám magam a prohardverről, de türtöztetem magam.
-
Magnat
veterán
Kicsit én is utánaolvastam és erős ellentmondásokat találtam.
Pl. a syno már elvileg befoltozta szeptember környékén azt amit kihasználnak a támadásra, ugyanakkor redditen írnak olyat ,hogy naprakész (frissített) DSM is benyalta.Egyelőre nem tudom eldönteni mi az igazság. Arra meg végképp nem találtam választ ,hogy mi van akkor ha nem a DSM , hanem csak pl. a Photos van a netre engedve. Azon át is sebezhető vagy nem !?
Viszont ami a legnagyobb baj, arra jól rámutatott egy cikk. Mégpedig az ,hogy sokan várnak a frissítéssel ,vagy nem is akarják egyáltalán feltenni. A gyártó kedve szerint funkciókat szűntet meg vagy alakít át.
Valahol megértem ,hogy sokan nem naprakészek , mert lehet hogy bizonyos szolgaltatások miatt vették meg a nast, amit egy update lazán kukázhat, akár örökre.Az nekem sem világos, bár én a Photost meg a naptárat sem használom ... mindenesetre arra is rávilágít a dolog, h ha vki még mindig publikálja a DSM felületétmindenféle kötöttség nélkül az nagyon rosszul teszi.
-
boborján2
őstag
Szia,
én úgy értettem (nem biztos h jól) a NASCompares cikke alapján, h a DSM saját felületét támadják, bár a cikk szerint megy a kavarás, mert a Syno egy 2024-be foltozott hibára hivatkozik, de vmi kínai securityvel foglalkozó csapat szerint meg most szeptemberben lett csak javítva, de a lényeg, h ha a DSM nem elérhető kintről akkor valszeg biztonságban vagy.
Kicsit én is utánaolvastam és erős ellentmondásokat találtam.
Pl. a syno már elvileg befoltozta szeptember környékén azt amit kihasználnak a támadásra, ugyanakkor redditen írnak olyat ,hogy naprakész (frissített) DSM is benyalta.Egyelőre nem tudom eldönteni mi az igazság. Arra meg végképp nem találtam választ ,hogy mi van akkor ha nem a DSM , hanem csak pl. a Photos van a netre engedve. Azon át is sebezhető vagy nem !?
Viszont ami a legnagyobb baj, arra jól rámutatott egy cikk. Mégpedig az ,hogy sokan várnak a frissítéssel ,vagy nem is akarják egyáltalán feltenni. A gyártó kedve szerint funkciókat szűntet meg vagy alakít át.
Valahol megértem ,hogy sokan nem naprakészek , mert lehet hogy bizonyos szolgaltatások miatt vették meg a nast, amit egy update lazán kukázhat, akár örökre. -
Magnat
veterán
Sziasztok!
Mostmár engem is érdekel ez a L0CK3D-dolog...
Ha a DSM belépés kétlépcsős, és nem elérhető net felől,
A routerben nyitott portok:
- qbittorrent konténerek portjai: 6xxx
- 80, 443
A DSM-tűzfal:
- Tailscale port engedélyezve
- Lan ip-k és konténerek, 80, 443 engedélyezve
- minden más tiltva
- QuickConnect off
és van pár fordított proxy (pl. Jellyfin, mappamegosztáshoz)
akkor van vele foglalkozni való?
SynologyDS720 (DSM 7.4.1-90080 Update 1)Szia,
én úgy értettem (nem biztos h jól) a NASCompares cikke alapján, h a DSM saját felületét támadják, bár a cikk szerint megy a kavarás, mert a Syno egy 2024-be foltozott hibára hivatkozik, de vmi kínai securityvel foglalkozó csapat szerint meg most szeptemberben lett csak javítva, de a lényeg, h ha a DSM nem elérhető kintről akkor valszeg biztonságban vagy.
-
huan
őstag
Sziasztok!
Mostmár engem is érdekel ez a L0CK3D-dolog...
Ha a DSM belépés kétlépcsős, és nem elérhető net felől,
A routerben nyitott portok:
- qbittorrent konténerek portjai: 6xxx
- 80, 443
A DSM-tűzfal:
- Tailscale port engedélyezve
- Lan ip-k és konténerek, 80, 443 engedélyezve
- minden más tiltva
- QuickConnect off
és van pár fordított proxy (pl. Jellyfin, mappamegosztáshoz)
akkor van vele foglalkozni való?
SynologyDS720 (DSM 7.4.1-90080 Update 1) -
 hkari
őstag
-
Magnat
veterán
920+, DSM 7.3.2-86009 Update 4, Plex alap port ès 5125 volt kiengedve. Minden 2 lépcsős volt, és csak Magyarországról lehetett belêpni.
Nyilván lehetett volna vpn-ezni, de nekem az kényelmetlen és macerás, ilyennel nem foglalozok.
Annyit vettem észre hogy a sok csomag leállt. Akkor azonnal beléptem és láttam a lockolt fájlokat. Gyorsan leválasztottam a hyper backupot és visszállítottam az egész rendszert és visszaraktam a backupot.
Szia,
5125 nálad a nas web felülete?
-
 Mezga Aladár
veterán
920+, DSM 7.3.2-86009 Update 4, Plex alap port ès 5125 volt kiengedve. Minden 2 lépcsős volt, és csak Magyarországról lehetett belêpni.
Nyilván lehetett volna vpn-ezni, de nekem az kényelmetlen és macerás, ilyennel nem foglalozok.
Annyit vettem észre hogy a sok csomag leállt. Akkor azonnal beléptem és láttam a lockolt fájlokat. Gyorsan leválasztottam a hyper backupot és visszállítottam az egész rendszert és visszaraktam a backupot.
Köszönöm!
-
hkari
őstag
Szia!
Valami konkrétumod írj kérlek.
Nas típusa, dsm verzió, nyitott portok, egyéb releváns ifó.920+, DSM 7.3.2-86009 Update 4, Plex alap port ès 5125 volt kiengedve. Minden 2 lépcsős volt, és csak Magyarországról lehetett belêpni.
Nyilván lehetett volna vpn-ezni, de nekem az kényelmetlen és macerás, ilyennel nem foglalozok.
Annyit vettem észre hogy a sok csomag leállt. Akkor azonnal beléptem és láttam a lockolt fájlokat. Gyorsan leválasztottam a hyper backupot és visszállítottam az egész rendszert és visszaraktam a backupot.
-
Mezga Aladár
veterán
Sajnos én is beszívtam pár napja. Szetencsére volt mentésen és vissza tudtam rakni, de most ez megerősített hogy átköltöztem google drive ba. Fontos adatom nincs olyan sok és annak a havi költsége kb annyi mint amennyit fogyasztott a NAS. A Plex re meg majd csinálok valami ultra alacsony fogyasztású csak lokál gépet. Sajnos arról nem volt mentésem szóval 4*8 TB ment a levesbe.
Szia!
Valami konkrétumod írj kérlek.
Nas típusa, dsm verzió, nyitott portok, egyéb releváns ifó. -
hkari
őstag
Komolyan nem hiszem el, ami itt folyik... 29-én egyik napról a másikra nem tudtam belépni a nas-hoz, bizonyos programok nem is futottak.
Synology Assistentel nagynehezen elértem a nast- ott már írta, hogy a kötet valami problémát fedezett fel, újra kell rakni a dsm-et. ÚJra raktam, látom nem vesztek el az adatok, de az összes könyvtáram lock3d fájl státuszban van.
Mondom megnézem már mi a fszom ez, és 2-3 napja már irogatják fórumokon, hogy zsarolóvírussal van dolga a synlogy-nak, tehát aki nem volt frissítésre naprakész az ezzel szembesül.. Kérdésem, hogy a locked fájlt akkor nem is lehet visszafejteni az kuka mind?Sajnos én is beszívtam pár napja. Szetencsére volt mentésen és vissza tudtam rakni, de most ez megerősített hogy átköltöztem google drive ba. Fontos adatom nincs olyan sok és annak a havi költsége kb annyi mint amennyit fogyasztott a NAS. A Plex re meg majd csinálok valami ultra alacsony fogyasztású csak lokál gépet. Sajnos arról nem volt mentésem szóval 4*8 TB ment a levesbe.
-
 Game78
tag
Sziasztok. Olvasom milyen gond van a nasokkal...nekem AI egy Tailscale nevű oldalt ajánlott mobil nettel minden is elérhető és nem kell quick connect stb...nem volt nagy meló. Remélem biztonásgban van a nasom" bár dupla NAT mögött vagyok Telekom router" de azért az ördög nem alszik... DS214 Play már nincs rá update.
-
Zwodkassy
senior tag
Ez a "L0CK3D" sérülékenység, támadás milyen külső elérések esetén érintett?
Nálam a NAS-hoz szinkronizál 3 másik NAS, és 2 PC.
Elég ha
- frissített a DSM,
- és nem a default port-ot használom,
- vagy érdemes áttérni a QuickConnect alapú kapcsolatra? -
Magnat
veterán
Mikor volt frissítve utoljára a nas és milyen porton volt elérhető? Olvasom vhol, h a Syno 2024 decemberi sérülékenységet állít, de mások szerint meg ez egy teljesen friss dolog ...
-
Multibit
nagyúr
Maradjunk annyiban, hogy nem a NAS-oddal, nem a NAS rendszereddel van baj
 Tovább nem részletezem, mert majd jönnek a posztok, hogy ne rúgjak a bajban lévőbe. Gondolkozz el! Több mindenen.
-
WaterWave
veterán
nason nem tudom megparticionálni, hogy teljes törlés.. nem akarok pc-re dugdosni, teljes törlést kell csinálni...???
Nincs ötletem, szerintem a synology hanyagsága nem tudom.. csalódtam bennük nagyot.
-
Borisz76
nagyúr
Ha tényleg újra akarod rakni a rendszert és megoldható, akkor tedd külső házba...majd a PC-re dugva egy particiókezelővel töröld a particiókat ( 3 db-nak kelle lennie : Rendszer , Gyorsítótárnak használt és Adat partició ) ....akár formázhatod is utána.
Amint visszarakod a NAS-ba ....a rendszer telepítésekor úgy is létrehozza a particiókat újból és formázza is őket.
Sajnálom, hogy így jártál.
Van ötleted, tipped , elképzelésed, hogy hogyan kúszhatott fel a vírus ? -
WaterWave
veterán
Azért egy synologynál ilyen blama előforduljon ez ultra gáz, szégyen. Mert ahogy olvasom nem csak én szoptam be.
Teljes vinyót hogy törlöm, újra akarom rakni a rendszert, bár megfogalmazódott bennem, hogy kibaszom az ablakon a nas-t
-
Borisz76
nagyúr
Komolyan nem hiszem el, ami itt folyik... 29-én egyik napról a másikra nem tudtam belépni a nas-hoz, bizonyos programok nem is futottak.
Synology Assistentel nagynehezen elértem a nast- ott már írta, hogy a kötet valami problémát fedezett fel, újra kell rakni a dsm-et. ÚJra raktam, látom nem vesztek el az adatok, de az összes könyvtáram lock3d fájl státuszban van.
Mondom megnézem már mi a fszom ez, és 2-3 napja már irogatják fórumokon, hogy zsarolóvírussal van dolga a synlogy-nak, tehát aki nem volt frissítésre naprakész az ezzel szembesül.. Kérdésem, hogy a locked fájlt akkor nem is lehet visszafejteni az kuka mind?Szia.
Privátban kérdeztél ezért írtam neked....de ide is beteszem mert ez bizony sokakat érinthet !
AI válasza :
Sajnos egy rossz hírem van:
a Synology NAS-odat egy zsarolóvírus (ransomware) támadás érte, amelyet C3RB3R / LOCK3D néven azonosítottak.Ez egy globális támadáshullám, amely kifejezetten az internet felé nyitott, nem frissített Synology eszközöket célozza meg. [1, 2]
A hibajelenség, amit tapasztaltál (hirtelen kizárás, kötethiba, majd az újratelepítés után megmaradt, de megnyithatatlan
.L0CK3Dkiterjesztésű fájlok) a vírus tipikus működése:
a háttérben titkosította az összes adatodat, és a rendszerfájlokat is tönkretette, ezért omlott össze a DSM.Mivel a fájlok tartalma titkosítva van, az adminisztrátori jogosultság sem segít a megnyitásukban. [1, 2, 3]
A jelenlegi helyzetben a következő lépéseket teheted:
1. Van ingyenes megoldás vagy kulcs?Jelenleg nincs nyilvános, ingyenes dekódoló kulcs ehhez a vírushoz. Ha találsz a mappákban egy
read-me3.txtnevű fájlt, az a zsarolólevél, amelyben pénzt követelnek a kulcsért – a váltságdíj kifizetése azonban erősen ellenjavallt, mert egyáltalán nem garantálja, hogy visszakapod az adataidat. [1, 2, 3]2. A mentési és helyreállítási lehetőségeid:
Külső biztonsági mentés:
Ha rendelkezel külső merevlemezre vagy felhőbe készített korábbi mentéssel (Hyper Backup), az a legbiztosabb megoldás.A NAS teljes gyári alaphelyzetbe állítása után ebből kell visszaállítanod az adatokat. [1, 2]
Snapshot (Pillanatfelvétel):
Ha a köteteden be volt kapcsolva a Snapshot Replication funkció, próbáld meg ellenőrizni, hogy elérhetők-e korábbi pillanatfelvételek.Ha a vírus nem törölte őket, a teljes fájlrendszert visszaállíthatod a fertőzés előtti állapotra. [1, 2]
Btrfs fájlrendszer-alapú helyreállítás (Haladóknak):
Mivel a vírus a fájlokat felülírja, ha a NAS-od Btrfs fájlrendszert használt, az informatikai közösségben már megjelentek olyan kezdeményezések (pl. a GitHubon megosztott c3rb3r-btrfs-recovery projekt), amelyek a nyers Btrfs blokkokból próbálják meg kihasználni a fájlrendszer sajátosságait és visszaállítani az eredeti, még sértetlen adatdarabokat.
Fontos:
Ha ezt megpróbálnád, ne töröld a .L0CK3D fájlokat és ne ürítsd a lomtárat, mert rontanád az esélyeket! [1]3.Mit kell most azonnal megtenned a biztonság érdekében?
Mivel említetted, hogy a NAS-t már újra eléred kívülről, azonnali biztonsági intézkedésekre van szükség, nehogy a vírus (vagy egy újabb támadó) újra megfertőzze a friss rendszeredet:
Válaszd le a NAS-t az internetről:
A routeredben azonnal töröld a porttovábbításokat (port forward), amelyek a NAS felé mutatnak (pl. 5000, 5001).A közvetlen internetes elérés a legnagyobb kockázat. [1, 2, 3]
Frissítsd a DSM-et és a csomagokat a legfrissebbre:
A Synology már kiadta a javításokat a sérülékenységekre.Győződj meg róla, hogy a legújabb DSM verzió fut a gépeden, és a Csomagkezelőben (Package Center) is minden alkalmazást frissíts, mert a vírus egyes appok réseit is kihasználhatja! [1, 2]
Használj VPN-t a külső eléréshez:
Ha kívülről szeretnéd elérni a NAS-t, soha ne nyisd ki a DSM portjait a világ felé. Konfigurálj egy VPN szervert (akár a routereden, akár a NAS-on lévő VPN Server csomaggal), és csak biztonságos VPN alagúton keresztül csatlakozz otthonra. [1]


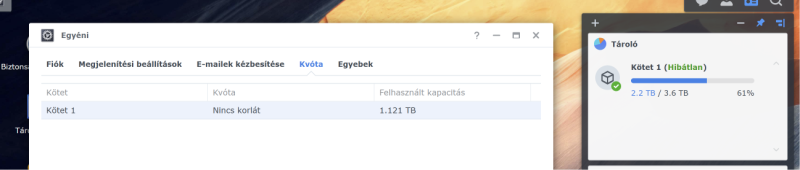


 A NAS-ba minden más platformon ben tudok jelentkezni (WEB,mobil, stb.).


 )?


 Tovább nem részletezem, mert majd jönnek a posztok, hogy ne rúgjak a bajban lévőbe. Gondolkozz el! Több mindenen.
Új hozzászólás Aktív témák
-
102547 - 102401
102547 - 102401 102400 - 102301 102300 - 102201 102200 - 102101 102100 - 102001 102000 - 101901 101900 - 101801 101800 - 101701 101700 - 101601 101600 - 101501 101500 - 101401 101400 - 101301 101300 - 101201 101200 - 101101 101100 - 101001 101000 - 100901 100900 - 100801 100800 - 100701 100700 - 100601 100600 - 100501 100500 - 100401 100400 - 100301 100300 - 100201 100200 - 100101 100100 - 100001 100000 - 98001 98000 - 96001 96000 - 94001 94000 - 92001 92000 - 90001 90000 - 88001 88000 - 86001 86000 - 84001 84000 - 82001 82000 - 80001 80000 - 78001 78000 - 76001 76000 - 74001 74000 - 72001 72000 - 70001 70000 - 68001 68000 - 66001 66000 - 64001 64000 - 62001 62000 - 60001 60000 - 58001 58000 - 56001 56000 - 54001 54000 - 52001 52000 - 50001 50000 - 48001 48000 - 46001 46000 - 44001 44000 - 42001 42000 - 40001 40000 - 38001 38000 - 36001 36000 - 34001 34000 - 32001 32000 - 30001 30000 - 28001 28000 - 26001 26000 - 24001 24000 - 22001 22000 - 20001 20000 - 18001 18000 - 16001 16000 - 14001 14000 - 12001 12000 - 10001 10000 - 8001 8000 - 6001 6000 - 4001 4000 - 2001 2000 - 1
-
Fórumok
PROHARDVER! - hardver fórumok
Notebookok TV & Audió Digitális fényképezés Alaplapok, chipsetek, memóriák Processzorok, tuning Hűtés, házak, tápok, modding Videokártyák Monitorok Adattárolás Multimédia, életmód, 3D nyomtatás Nyomtatók, szkennerek Tabletek, E-bookok PC, mini PC, barebone, szerver Beviteli eszközök Egyéb hardverek PROHARDVER! BlogokMobilarena - mobil fórumok
Okostelefonok Mobiltelefonok Okosórák Autó+mobil Üzlet és Szolgáltatások Mobilalkalmazások Tartozékok, egyebek Mobilarena blogokIT café - infotech fórumok
Infotech Hálózat, szolgáltatók OS, alkalmazások SzoftverfejlesztésGAMEPOD - játék fórumok
PC játékok Konzol játékok MobiljátékokLOGOUT - lépj ki, lépj be!
LOGOUT reakciók Monologoszféra FototrendFÁRADT GŐZ - közösségi tér szinte bármiről
Tudomány, oktatás Sport, életmód, utazás, egészség Kultúra, művészet, média Gazdaság, jog Technika, hobbi, otthon Társadalom, közélet Egyéb Lokál PROHARDVER! interaktív
Hirdetés
 Patice

- Bontatlan G.SKILL Trident Z NEO 64GB kitt (2x32 GB) DDR4 3600MHz CL16 KIT
- Corsair Vengeance RGB Pro SL 16 GB kit (2x8GB) DDR4 3200 Mhz
- RTX 5080 Gaming Trio OC / i7-14700KF / 64GB DDR5-6000 / ROG Z790-F / 1200W Platinum gamer PC
- GAMER MSI-PC MSI Z590, i5 11600 KF, MSI RTX 2080, 32 GB DDR4 3200MHz, LIAN LI, 500 GB SSD, 850 W Táp
- AMD Ryzen 7 7800X3D 8-Core 4.2GHz AM5 Tray
- Apple iPhone Air 256GB, Kártyafüggetlen, 1 Év Garanciával
- TOP PC konfig /Ryzen 7 9800X3D, 32GB RAM, 1TB SSD/ akciós áron eladó!
- AKCIÓ! GIGABYTE A520M R5 3600 16GB DDR4 512GB SSD GTX 1660 Super 6GB Rampage SHIVA DeepCool400W
- Apple iPhone 14 Plus 128GB, Kártyafüggetlen, 1 Év Garanciával
- REFURBISHED és ÚJ - Lenovo ThinkPad 40AY Universal USB-C Dock