Több mint félmillió Apple-számítógép fertőződött meg a Flashback nevű trójai kártevővel egy orosz vírusirtókat fejlesztő cég, a Dr Web szerint. Állításuk szerint 550 ezernél is több Macre települt fel a zombihálózatot építő rosszindulatú szoftver; a vírustámadások több mint felét az Egyesült Államokban szenvedték el. Az Apple kiadott egy patchet a kártevő által használt biztonsági rés befoltozására, de akik ezt nem telepítették fel, továbbra is ki vannak téve a veszélynek.
Hirdetés
A magát Flash Player frissítésnek álcázó Flashback nevű trójait még tavaly szeptemberben fedezte fel először a vírusirtókat fejlesztő cég. Az a feltelepülése után a gépen deaktivál egyes biztonsági szoftvereket. A kártevő későbbi változata egy Java-sebezhetőséget kihasználva már egy fertőzött oldal puszta megnyitásával, felhasználói közreműködés nélkül is feltelepül a gépre.
A Dr Web leírása szerint, miután a készülék megfertőződött, üzenetet küld a zombihálózatot iránytó szervernek egy egyéni azonosítóval, majd további rosszindulatú kódokat tölt le. A biztonsági cég úgy tudta felmérni a botnet és így fertőzés kiterjedésének méretét, hogy átirányította a bejelentkezéseket a saját kiszolgálójára.
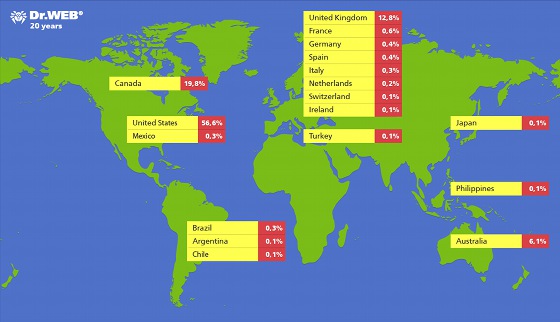
A trójai feltelepülését követően a támadók elméletileg teljesen át tudják venni a fertőzött rendszer felett az irányítást, nyilatkozta Borisz Sarov, a cég vezérigazgatója a BBC-nek. Ugyanakkor – tette hozzá – nem tapasztaltak semmilyen kártékony tevékenységet azóta, hogy sikerült az eredeti irányító szervert kiiktatniuk, „de tudjuk: a vírusokat pénzszerzés céljából írják”. Az azonosított IP-címek alapján a legtöbb áldozat Amerikából, Angliából, Kanadából, Ausztráliából származik, tehát világosan megállapítható, hogy a támadók az angolul beszélő felhasználókat vették célba. A cég megjegyezte, hogy 274 gép a kaliforniai Cupertinóban fertőződött meg, ahol az Apple főhadiszállása is található.
A Javát fejlesztő Oracle egyébként már februárban befoltozta a kérdéses rést a szoftverén, de a patchek Mac számítógépekre nem voltak elérhetők, ezeken ugyanis a frissítést az Apple menedzseli. Az Apple csak bő nyolc héttel később, e hét szerdán tette elérhetővé a javításokat, melyek a szoftverfrissítés (software update) ikonra kattintva telepíthetők.